WAZUH

🛡️ Wazuh – SIEM y XDR Open Source para Seguridad Corporativa

Fortalece tu Ciberseguridad con Wazuh

En RedTiSeg, ahora partner oficial de Wazuh, ofrecemos soluciones avanzadas de Security Information and Event Management (SIEM) y Extended Detection and Response (XDR) basadas en tecnología libre, flexible y escalable. Wazuh combina lo mejor de ambos mundos: detección centralizada, visibilidad total y respuesta automatizada para proteger tus activos críticos, endpoints, cargas de trabajo en la nube y servicios empresariales.

📌 ¿Qué es Wazuh?

Wazuh es una plataforma de seguridad open source que unifica funciones de SIEM y XDR en una sola solución. Esto significa que puedes recopilar, normalizar, correlacionar y responder a eventos de seguridad desde múltiples fuentes, sin depender de software propietario.

🌐 Beneficios de elegir Wazuh

✔ 1. Open Source – Transparencia y Flexibilidad

Wazuh está diseñado bajo una licencia de código abierto, lo que permite:

  • Auditar internamente el código fuente.

  • Personalizar detecciones, reglas y respuestas según tus necesidades.

  • Integrar con otras herramientas y soluciones de seguridad sin restricciones de licenciamiento.

Esto facilita la adaptabilidad de la plataforma a distintos entornos corporativos, reduciendo costes y dependencia de proveedores.

✔ 2. Unificación de SIEM y XDR

Wazuh no es únicamente un SIEM que recopila logs: también provee capacidades XDR que permiten:

  • Correlación avanzada entre eventos de endpoint, red y nube.

  • Detección de amenazas de forma contextualizada.

  • Respuestas automatizadas a incidentes según políticas definidas.


🛠️ Capacidades Clave de Wazuh

⚙️ Detección y Respuesta a Amenazas

  • Análisis de comportamientos anómalos en endpoints y servidores.

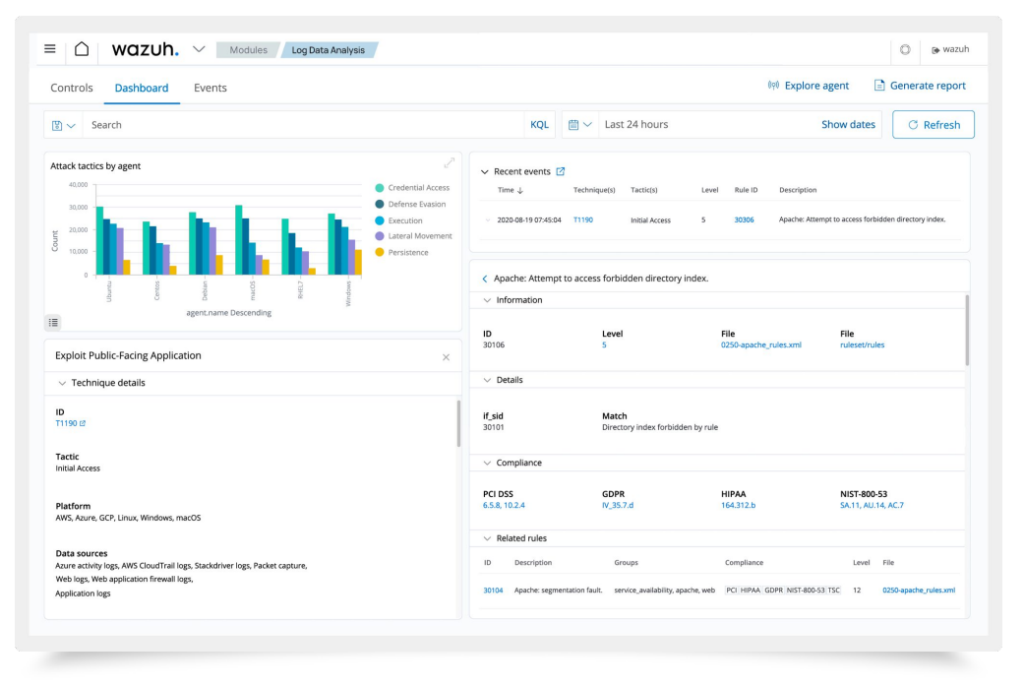
  • Detección correlacionada con frameworks como MITRE ATT&CK.

  • Integración con fuentes de inteligencia de amenazas para enriquecer alertas.


📊 Gestión Centralizada de Logs

Wazuh ingiere logs de múltiples fuentes (sistemas, redes, aplicaciones, servicios cloud) y los analiza en tiempo real, permitiendo:

  • Visualización única de eventos.

  • Correlación de patrones complejos.

  • Alertas operativas y estratégicas.

🧭 Monitoreo de Integridad y Vulnerabilidades

Con módulos nativos, Wazuh permite:

  • Monitoreo de integridad de ficheros críticos (FIM).

  • Evaluación continua de vulnerabilidades en sistemas y aplicaciones.

  • Alertas tempranas ante posibles exposiciones.

☁️ Cobertura de Cargas de Trabajo y la Nube

Wazuh soporta entornos híbridos:

  • Servidores on-premise

  • Infraestructuras en AWS, Azure y GCP

  • Contenedores Docker y Kubernetes

🧩 Integraciones y Ecosistema

Una de las fortalezas de Wazuh es su capacidad de integrar con otras tecnologías de seguridad, como herramientas de threat intelligence, SOAR, EDR y más, ampliando su eficacia en detección y respuesta.

📈 Casos de Uso Típicos

  • SOC corporativo 24/7: Unifica alertas, monitoreo y respuesta ante anomalías.

  • Cumplimiento normativo: Ayuda en mapeos técnicos contra estándares como ISO 27001, PCI DSS, NIST o GDPR.

  • Visibilidad de infraestructura global: Desde endpoints hasta recursos cloud.

  • Automatización de respuesta: Acciones automáticas configurables para mitigar eventos de seguridad.

🤝 ¿Por qué elegir RedTiSeg como tu partner Wazuh?

En RedTiSeg, contamos con:

  • Experiencia avanzada en despliegue de SIEM / XDR.

  • Integración con frameworks de gobierno y cumplimiento como ISO 27001, NIST CSF y más.

  • Capacitación, parametrización avanzada y soporte especializado post-implementación.

  • Servicios de detección, respuesta y mejora continua de seguridad.

🧠 ¿Qué te ofrece Wazuh frente a soluciones comerciales?

CaracterísticaWazuh (Open Source)Soluciones Comerciales
Licenciamiento flexible✔✖
Personalización de detecciones✔Limitado
Integración Nativa con Ecosistema de Código Abierto✔Parcial
Visibilidad End-to-End✔✔
Costos operativos reducidos✔✖

🚀 Empieza hoy mismo

  • Implementa una plataforma de SIEM/XDR moderna sin costos de licenciamiento.

  • Mejora de forma continua tu postura de seguridad.

  • Aprovecha integraciones con inteligencia de amenazas y automatizaciones.