Bibliotecas de Python con puerta trasera atrapadas robando claves y secretos de AWS

Se descubrieron una serie de paquetes de Python maliciosos en el repositorio oficial de software de terceros, los cuales tienen el propósito de filtrar credenciales de AWS (Amazon Web Services) y las variables de entorno a un punto final expuesto públicamente.

Según el investigador de Sonatype, Ax Sharma, estos paquetes incluyen los siguientes módulos: pyg, pygrata, pygrata-utils y hkg-sol-utils. Los paquetes y el punto final ahora se han eliminado.

Sharma menciona: “Algunos de estos paquetes contienen código que lee y extrae sus secretos o usan una de las dependencias que harán el trabajo”.

El código inyectado en “loglib-modules” y “pygrata-utils” tiene el objetivo de recolectar información de interfaz de red y variables de entorno, credenciales de AWS y estos sean exportados a un punto final remoto: “hxxp://graph.pygrata[.] com:8000/subir”.

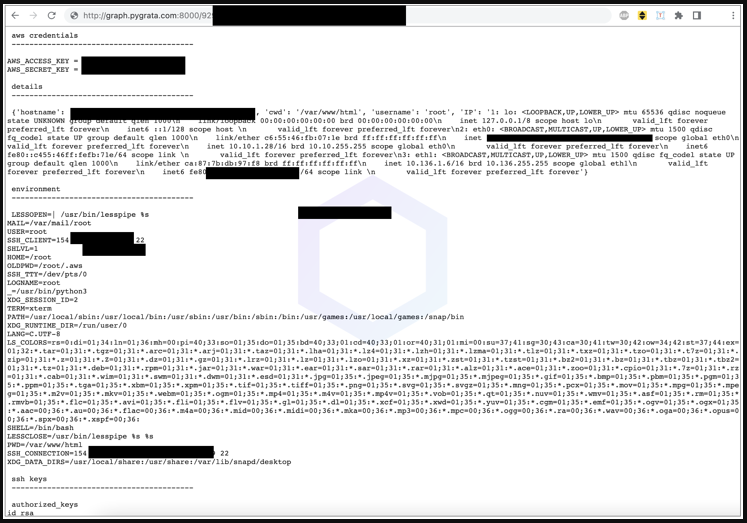
El hecho de que los puntos finales que alojan esta información en forma de cientos de archivos .TXT y que son cargados en un dominio PyGrata[.]com, no estaban protegidos por ninguna barrera de autenticación, es preocupante, ya que daba acceso a estas credenciales desde cualquier parte de la web.

Uno de los archivos TXT de muestra que contiene credenciales de AWS robadas. Fuente: https://www.bleepingcomputer.com/

Se debe destacar paquetes como “pygrata” ya que usan uno de los dos módulos previamente mencionados, como dependencia, y no albergan el código en ellos mismos. Tanto la identidad de autor de la amenaza como los motivos del mismo siguen sin estar claros.

Fuente: https://thehackernews.com/

Sharma se cuestiona: “¿Las credenciales robadas se expusieron intencionalmente en la web o fueron una consecuencia de las malas prácticas de OPSEC? Si se trata de algún tipo de prueba de seguridad legítima, seguramente no hay mucha información en este momento para descartar la naturaleza sospechosa de esta actividad “.

Cabe recalcar que esta no es la primera vez que se descubren paquetes maliciosos en el repositorio. Anteriormente ya se descubrieron dos paquetes troyanizados de Python y PHP, llamados ctx y phpass, así como otro caso que se descubrió un ataque a la cadena de suministros de software.

Yunus Aydın, investigador de seguridad con sede en Estambul, se atribuyó la responsabilidad de las modificaciones no autorizadas y el mismo afirma que “quería mostrar cómo este simple ataque afecta a más de 10 millones de usuarios y empresas”.

De manera similar, la empresa Code White (empresa alemana de pruebas de penetración), admite que cargó paquetes maliciosos en el registro de NPM en un intento por imitar de manera realista los ataques de confusión de dependencia dirigidos a sus clientes en el país, donde se pueden destacar medios de comunicación, firmas industriales y logística.