Lockbit 3.0 Ransomware Group se dirige a múltiples sectores y organizaciones en todo el mundo

El grupo popular de ransomware, LockBit, detectado por primera vez en septiembre de 2019, el cual fue utilizado por TA (Threat Actors) para apuntar a distintos sectores y organizaciones alrededor del mundo.

Cyber ​​Threat Intelligence Company, CYBLE señala: “determinamos que más de 1/3 de las víctimas de la banda de ransomware pertenecen al sector BFSI, seguido del sector de servicios profesionales”.

Una publicación en Twitter fue encontrada por parte de Cyble Research Labs, en la cual se menciona una nueva versión de ransomware llamada “LockBit 3.0” (también conocida como “LockBit Black”) ahora está activa en la naturaleza.

LockBit 3.0 ransomware

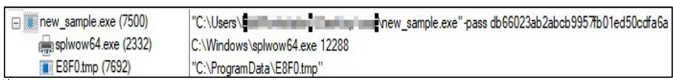
Cyble lanzó una publicación en su blog mencionando que LockBit 3.0 cifra los archivos en la máquina de la víctima y agrega la extensión de los archivos cifrados como “HLJkNskOq”.  El ransomware LockBit necesita una clave del argumento de la línea de comandos “-pass” para ejecutarse.

Fuente: https://cybersecuritynews-com.cdn.ampproject.org/

Los expertos señalan que el ransomware resuelve las funciones API de forma dinámica y que este se encuentra cifrado y descifra las cadenas y el código durante el tiempo de ejecución.

Después, este crea un mutex, el cual es para asegurarse de que solamente se esta ejecutando una instancia de malware en el sistema de la victima en cierto momento. El malware aparece solo si el mutex ya está presente.

Lo que hace el ramsonware LockBit 3.0 es eliminar ciertos procesos para cifrar los archivos correctamente. Para lograr esto el ransomware llama a la API OpenSCManagerA(), de esta manera obtiene acceso a la base de datos del administrador de control de servicios. Por fin, el ransomware cambia el fondo de pantalla de la víctima.

Fuente: https://cybersecuritynews-com.cdn.ampproject.org/

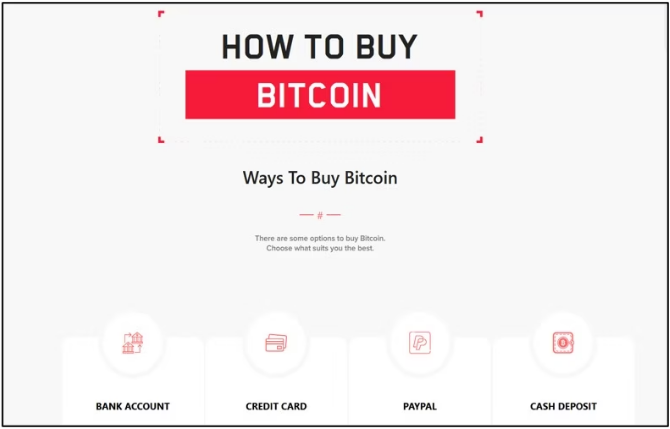
Acá indican a las victimas como hacer para pagar el rescate de los archivos cifrados.  Además, los TA amenazan a las víctimas diciéndoles que sus datos personales se publicarán en su sitio de fuga si el rescate no se paga dentro del plazo especificado.

Fuente: https://cybersecuritynews-com.cdn.ampproject.org/

Formas de prevenir los ataques de ransomware

  • Realice prácticas regulares de respaldo y mantenga esos respaldos fuera de línea o en una red separada.
  • Active la función de actualización automática de software en su computadora, dispositivo móvil y otros dispositivos conectados siempre que sea posible y pragmático. 
  • Utilice un paquete de software antivirus y de seguridad de Internet de renombre en sus dispositivos conectados, incluidos PC, portátiles y dispositivos móviles.
  • Absténgase de abrir enlaces y archivos adjuntos de correo electrónico que no sean de confianza sin verificar su autenticidad.