El nuevo error de Netwrix Auditor podría permitir que los atacantes comprometan el dominio de Active Directory

Se revelaron detalles acerca de una vulnerabilidad de seguridad en la aplicación Netwrix Auditor, los cuales, si son explotados con éxito, podrían llegar a la ejecución de código arbitrario en los dispositivos afectados.

El obispo Fox menciona: “Dado que este servicio generalmente se ejecuta con amplios privilegios en un entorno de Active Directory, el atacante probablemente podría comprometer el dominio de Active Directory”.

Auditor es una plataforma de auditoría y visibilidad que permite a las organizaciones tener una vista consolidada de sus entornos de TI, incluidos Active Directory, Exchange, servidores de archivos, SharePoint, VMware y otros sistemas, todo desde una sola consola.

La empresa detrás del software, Netwrix, se encuentra en mas de 100 paises y el mismo posee más de 11500 clientes como Airbus, Virgin, King’s College Hospital y Credissimo, entre otros.

Fuente: https://thehackernews.com/

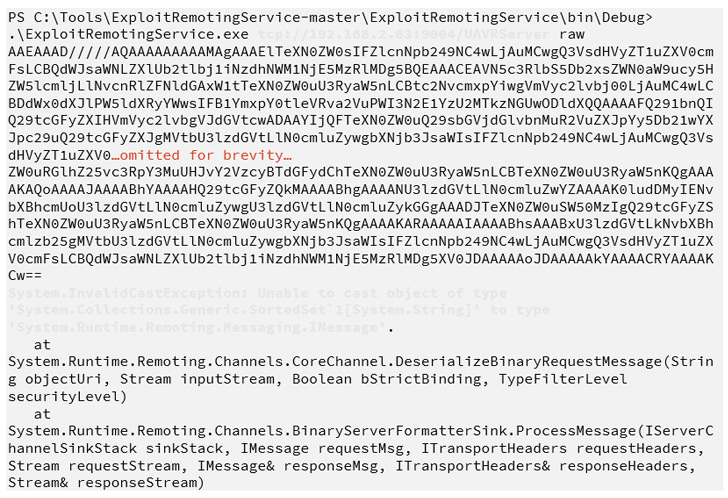
Esta falla (descrita como deserialización de objetos inseguros) afecta a todas las versiones compatibles anteriores a la 10.5, la misma ocurre cuando se analizan datos no confiables controlables por el usuario para infligir ataques de ejecución remota de código.

La principal causa del error es dada por un servicio remoto .NET el cual no es seguro y puede ser accedido por el puerto TCP 9004 en el servidor Netwrix, lo que permite al atacante ejecutar comandos en el servidor.

Jordan Parkin de Bishop señala: “Dado que el comando se ejecutó con privilegios NT AUTHORITY\SYSTEM, explotar este problema permitiría a un atacante comprometer completamente el servidor Netwrix”.

Se recomienda a las organizaciones que confían en Auditor que actualicen el software a la última versión, 10.5, lanzada el 6 de junio, para evitar cualquier riesgo potencial.