Nuevo marco de malware de Linux permite a los atacantes instalar rootkit en los sistemas objetivo

Un malware de Linux que no fué visto anteriormente llamada “navaja suiza” gracias a la arquitectura modular que posee y la capacidad para instalar rootkits.

Lightning Framework de Intezer, no detectada anteriormente, se encuentra equipada con una gran cantidad de características, lo que lo vuelve uno de los marcos mas complejos que fué desarrollado para atacar a los sistemas Linux.

El investigador Intezer Ryan Robinson informa: “El marco tiene capacidades pasivas y activas para la comunicación con el actor de amenazas, incluida la apertura de SSH en una máquina infectada y una configuración de comando y control maleable polimórfica”.

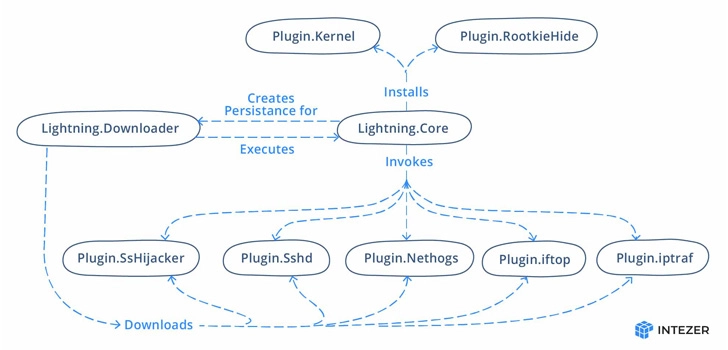
El denominado “kbioset” llega a ser el elemento central del malware el cual es un descargador, y un módulo central (“kkdmflush”), el primero que fué diseñado para recuperar al menos siete diferentes complementos de un servidor remoto que posteriormente son invocados por el componente central.

También, el descargador mencionado tiene la tarea de establecer persistencia del módulo principal del marco. Robinson señala: “La función principal del módulo de descarga es buscar los otros componentes y ejecutar el módulo central”.

Fuente: https://thehackernews.com/

Por otra parte, el módulo central mantiene el contacto con el servidor de comando y control (C2) de esta manera, obtiene los comandos que son necesarios para poder ejecutar los complementos, de manera simultanea, se encarga de ocultar la presencia de la máquina comprometida.

Se reciben ciertos comandos notables que son por parte del servidor, estos permiten que el malware tome huellas dactilares de la máquina, logre ejecutar comandos Shell, cargue archivos en el servidor C2, escriba datos arbitrarios en el archivo e incluso se actualice y se elimine del host infectado.

Además, configura la persistencia mediante la creación de un script de inicialización que se ejecuta al arrancar el sistema, lo que permite que el descargador se inicie automáticamente.

Robinson menciona: “El Lightning Framework es un malware interesante, ya que no es común ver un marco tan grande desarrollado para apuntar a Linux”.

El descubrimiento de Lightning Framework lo convierte en la quinta variedad de malware de Linux que se descubre en un período corto de tres meses después de BPFDoor , Symbiote , Syslogk y OrBit.