El troyano bancario para Android SOVA regresa con nuevas capacidades y objetivos

SOVA, troyano bancario para Android continua con su desarrollo con ciertas capacidades mejoradas para poder apuntar a más de 200 aplicaciones móviles, en las cuales podemos encontrar bancarias, criptomonedas y billeteras.

Cleafy, firma de seguridad informática, mostró en sus últimos hallazgos, nuevas funcionalidades para interceptar códigos de autenticación de dos factores (2FA), robar cookies y expandir su objetivo para cubrir Australia, Brasil, China, India, el Filipinas y el Reino Unido.

El significado de la palabra SOVA en ruso es búho, el mismo salió en septiembre del año 2021 cuando se pudieron observar sorprendentes compras de Estados Unidos y aplicaciones que tenían el objetivo de recolectar credenciales a través de ataques de superposición aprovechando los servicios de accesibilidad de Android.

También se tiene conocimiento de que SOVA trabajó en la base para otro malware denominado MaliBot, el cual esta diseñado para apuntar a victimas de la banca en línea y billeteras de criptomonedas en los Bancos de España e Italia.

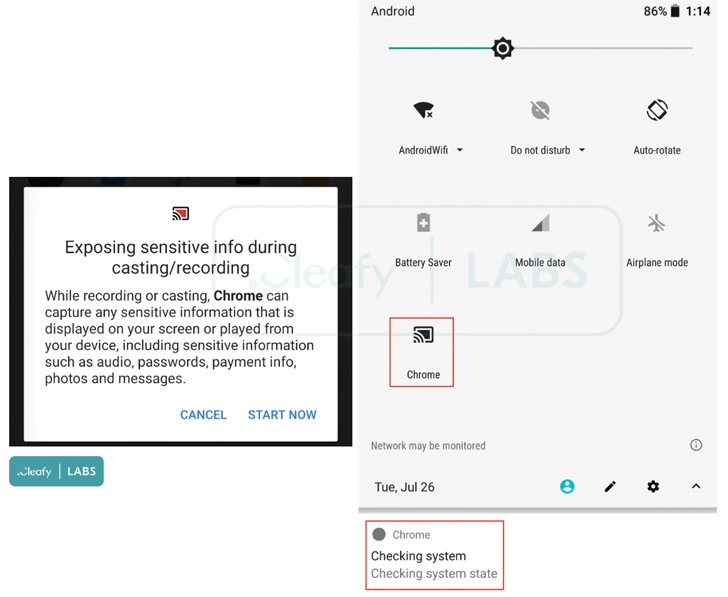
Se tiene la última variante de SOVA denominada v4 por Cleafy, la manera de ocultarse es mediante logotipos de aplicaciones legítimas como Amazon y Google Chrome, de esta manera engañan a los usuarios para instalar las aplicaciones. También se tienen mejoras como capturas de pantalla y grabaciones del dispositivo.

Fuente: https://thehackernews.com/

“Estas características, combinadas con los servicios de accesibilidad, permiten [a los actores de amenazas] realizar gestos y, en consecuencia, actividades fraudulentas desde el dispositivo infectado, como ya hemos visto en otros troyanos bancarios de Android (por ejemplo, Oscorp o BRATA)”, investigadores de Cleafy, Francesco Iubatti. y Federico Valentini dijo.

También podemos destacar la manera de recopilar información confidencial de Binance y Trust wallet, como los saldos y las frases semilla de las mismas.

Incluso la situación puede ser peor en el momento de querer eliminar la aplicación teniendo el siguiente mensaje: “La aplicación se encuentra protegida”.

Ademas, se esperar que el malware incorpore mas funcionalidades, teniendo un componente de ransomware en su próxima iteración, la cual se encuentra en desarrollo y tiene como objetivo cifrar todos los archivos almacenados en el dispositivo infectado utilizando AES y renombrarlos con la extensión “. enc.”.

Es muy probable que SOVA se convierta en una gran amenaza para los dispositivos móviles,

“La función de ransomware es bastante interesante, ya que todavía no es común en el panorama de los troyanos bancarios de Android”, dijeron los investigadores. “Aprovecha fuertemente la oportunidad que ha surgido en los últimos años, ya que los dispositivos móviles se convirtieron para la mayoría de las personas en el almacenamiento central de datos personales y comerciales”.