Nuevo ataque de Phishing por correo de voz

Recientemente, los actores de amenazas lanzaron una nueva campaña de phishing de correo de voz en un intento de robar las credenciales de Outlook y las credenciales de inicio de sesión en Microsoft Office 365.

Los siguientes son los sectores y organizaciones en los EE. UU. a los que se dirigió esta campaña:

  • Militar
  • Software de seguridad
  • Cadena de suministro de fabricación
  • Cuidado de la salud
  • Farmacéutico

Sin embardo, no se deben descartar otros sectores pues el ataque puede cambiar de objetivo manteniendo la misma morfología y técnicas.

El objetivo de esta campaña maliciosa en curso es atraer a las víctimas para que abran un archivo adjunto HTML malicioso a través de notificaciones de correo de voz falsas que los piratas informáticos utilizan para atraer a sus víctimas. Los investigadores dijeron.

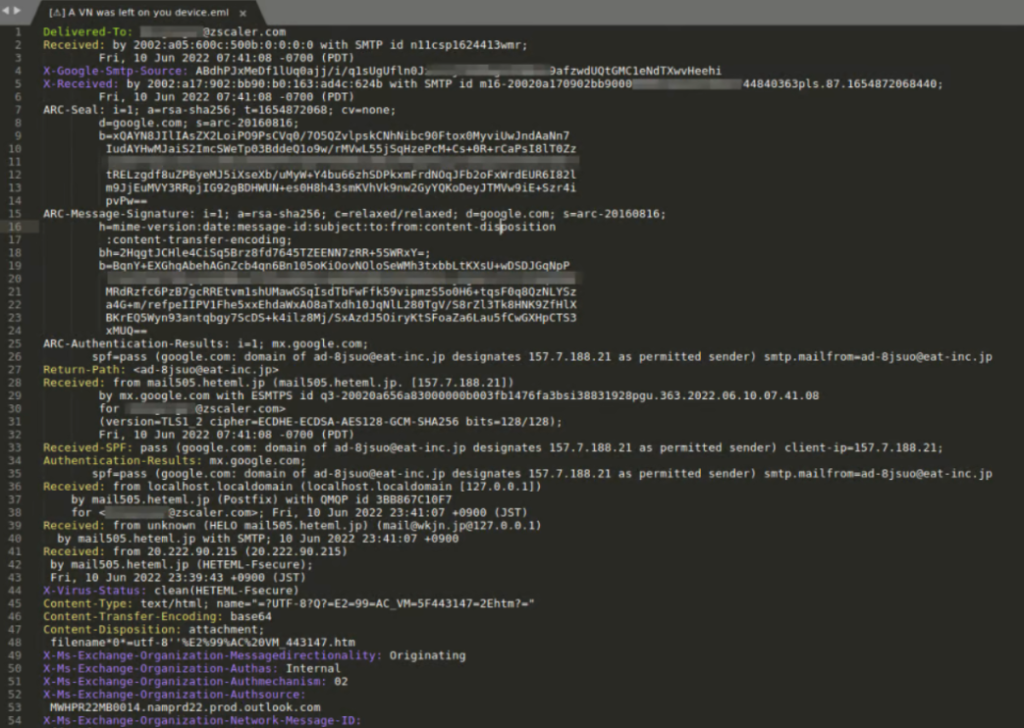
Existen algunas similitudes entre los TTP de la campaña encontrada recientemente y uno analizado a mediados de 2020. Para garantizar que sus comunicaciones se enruten falsificando la dirección del remitente, los atacantes utilizan servicios de correo electrónico en Japón.

Fuente: https://cybersecuritynews.com/

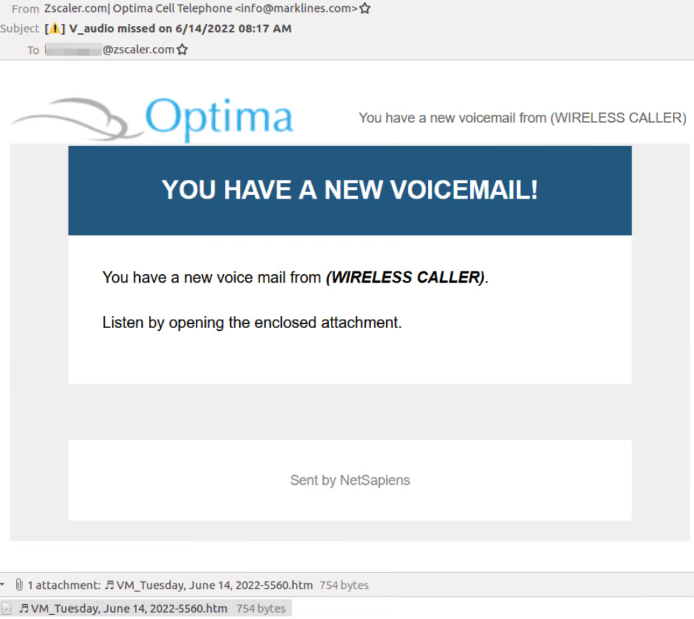
Aquí, el correo electrónico utilizado por los actores de la amenaza contiene un archivo adjunto que parece ser un clip de sonido debido al uso de un carácter de nota musical en la convención de nomenclatura.

Fuente: https://cybersecuritynews.com/

En realidad, un sitio de phishing está oculto dentro del código JavaScript ofuscado contenido en el archivo. Para que parezca que el sitio es un subdominio legítimo de la organización de destino, el formato de URL sigue un método de ensamblaje basado en el dominio de la empresa de destino.

En el curso de esta redirección, la víctima es dirigida a una página de verificación de CAPTCHA. Para evitar que las herramientas antiphishing detecten actividad sospechosa y dar a la víctima una falsa sensación de legitimidad, esta verificación tiene como objetivo garantizar que no se identifique actividad sospechosa.

Al pasar los criterios anteriores, el usuario será redirigido a una página de phishing que parece ser genuina, que luego robará sus credenciales de Microsoft Office 365.

Fuente: https://cybersecuritynews.com/

A continuación, mencionamos todos los dominios utilizados por los actores de amenazas:

  • briccorp[.]com
  • bajafulfillrnent[.]com
  • bpirninerales[.]com
  • lovitafood-tw[.]com
  • dorrngroup[.]com
  • lacotechs[.]com
  • brenthavenhg[.]com
  • spasfetech[.]com
  • mordematx[.]com
  • antarnex[.]com

Recomendación


Como primera medida a tomar, los usuarios siempre deben asegurarse de estar en el portal de inicio de sesión correcto antes de completar y enviar su nombre de usuario y contraseña. Esto quiere decir, revisar que la URL sea la correcta y que haga uso de certificados de seguridad (https).

Existe una práctica estándar en la mayoría de las empresas de que los destinatarios inicien sesión en sus cuentas. Por lo tanto, una solicitud para que inicien sesión una vez más para escuchar el correo de voz puede parecer sospechosa.

No es nuevo usar archivos adjuntos HTML como parte del phishing para disfrazar estafas relacionadas con el correo de voz. Ha estado sucediendo desde al menos 2019, y sigue siendo bastante efectivo, particularmente cuando los empleados son descuidados al manejar el correo electrónico. En este sentido:

  • No descargue archivos que no haya solicitado.
  • Revise o consulte la información del remitente para asegurarse si es un remitente conocido.
  • Ante cualquier duda, contacte al equipo de soporte o seguridad de su organización.