Posts by redtiseg

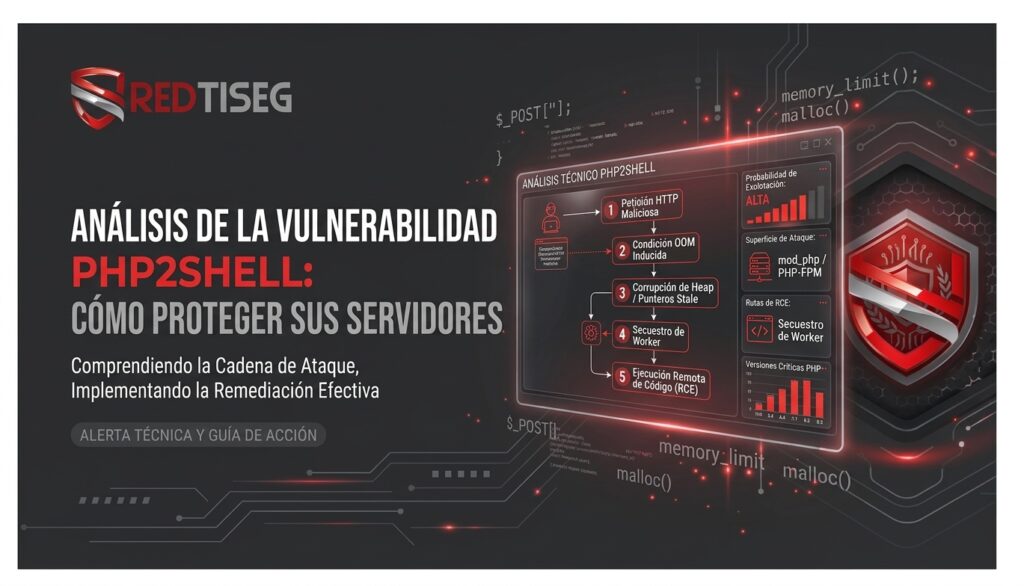
Análisis Profundo y Explotación de la Vulnerabilidad PHP2Shell (CVE-2026-109618 / CVE-2026-109619)

Análisis Profundo y Explotación de la Vulnerabilidad PHP2Shell (CVE-2026-109618 / CVE-2026-109619)

Ficha Técnica del Documento Código de Informe: RED-ADV-2026-PHP2SHELL Clasificación de Severidad: CRÍTICA (CVSS v4.0: 9.2) Aplica a: Servidores web y...
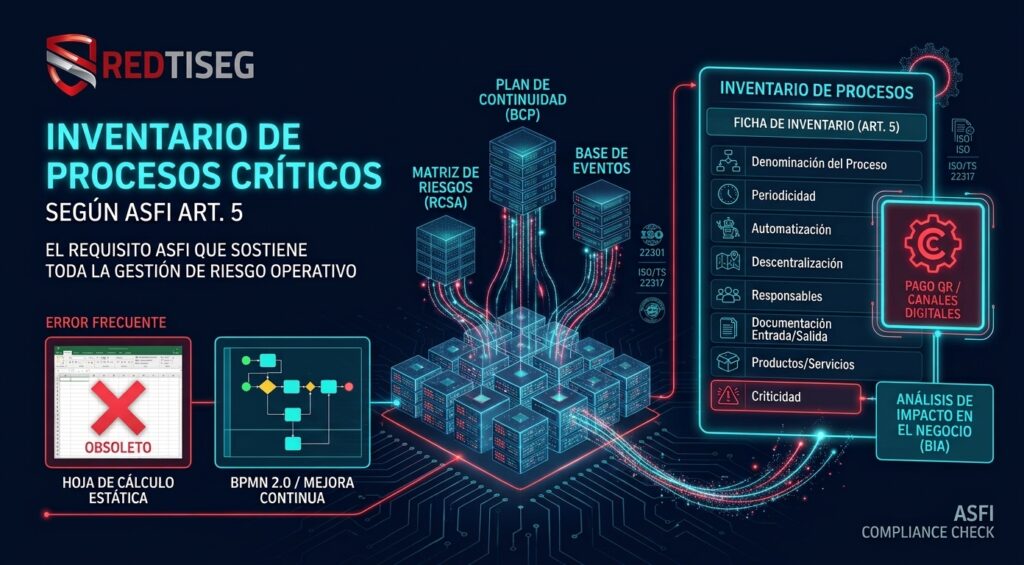
Inventario de procesos críticos: el requisito ASFI que sostiene toda la gestión de riesgo operativo

Inventario de procesos críticos: el requisito ASFI que sostiene toda la gestión de riesgo operativo

Sin un inventario de procesos confiable no hay matriz de riesgos, plan de continuidad ni base de eventos que funcione...

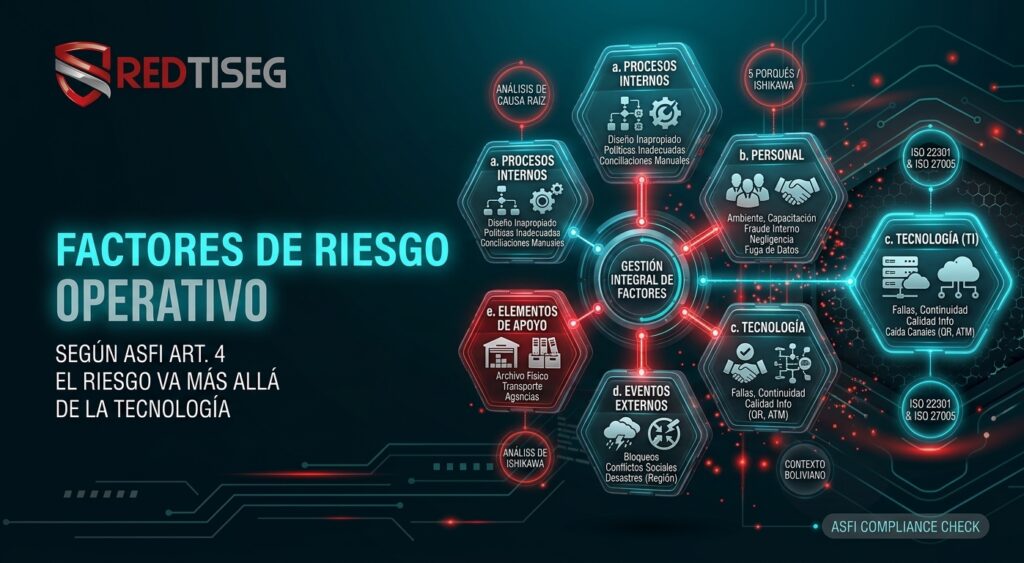
Factores de riesgo operativo según ASFI: el riesgo va más allá de la tecnología

Factores de riesgo operativo según ASFI: el riesgo va más allá de la tecnología

Cuando falla el sistema de una agencia, el análisis suele terminar en el servidor. Pero muchas veces la causa real...

Las seis etapas de la gestión del riesgo operativo según ASFI: del taller a la decisión

Las seis etapas de la gestión del riesgo operativo según ASFI: del taller a la decisión

Muchas entidades realizan buenos talleres de identificación de riesgos, pero el proceso se detiene ahí: la matriz crece, nadie mide...

Los 10 principios de ASFI para la gestión del riesgo operativo: ¿tu entidad los aplica?

Los 10 principios de ASFI para la gestión del riesgo operativo: ¿tu entidad los aplica?

Una entidad lanza pagos con QR o una billetera móvil en pocas semanas, presionada por la competencia. Meses después aparecen...

Gestión de riesgo operativo según ASFI: qué exige el Artículo 1° y cómo llevarlo a la práctica

Gestión de riesgo operativo según ASFI: qué exige el Artículo 1° y cómo llevarlo a la práctica

En muchas entidades financieras bolivianas, el riesgo operativo todavía vive en un manual aprobado y en una matriz que se...

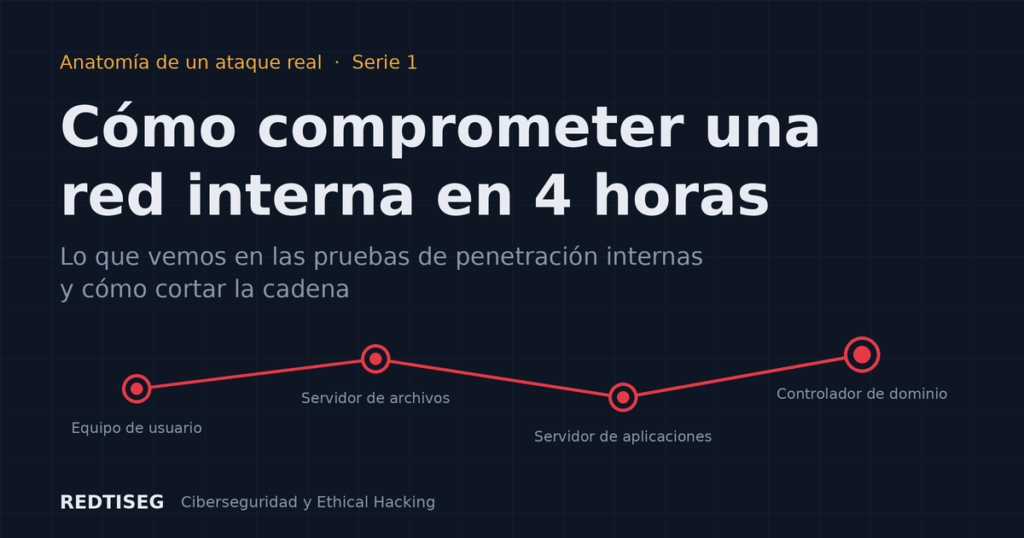
Cómo comprometer una red interna en 4 horas

Cómo comprometer una red interna en 4 horas

Una prueba de penetración interna casi nunca empieza con un exploit sofisticado. Empieza con algo mucho más simple: alguien conecta...

Wazuh como habilitador del cumplimiento del PISI, PISLEA y PIGE en entidades públicas bolivianas

Wazuh como habilitador del cumplimiento del PISI, PISLEA y PIGE en entidades públicas bolivianas

1. Introducción La transformación digital del Estado Plurinacional de Bolivia ha impulsado la necesidad de fortalecer los controles de seguridad...

Guía paso a paso: Instalación y despliegue de Wazuh como SIEM empresarial

Guía paso a paso: Instalación y despliegue de Wazuh como SIEM empresarial

Introducción En un contexto donde las amenazas cibernéticas evolucionan constantemente y los marcos regulatorios exigen mayores niveles de control y...

Control interno y ciberseguridad en fintech: aliados obligatorios

Control interno y ciberseguridad en fintech: aliados obligatorios

La Circular ASFI/885/25 (Capítulo XI, Anexos 7 y 8) no solo exige controles técnicos, también pide organización, procesos y evidencias....