La ciberseguridad está convirtiéndose en uno de los asuntos más preocupantes para las empresas y los directores CEO. Es importante que el personal contratado deba tener conciencia o buenas prácticas en relación a la seguridad de la información que manejan dentro de la empresa, la cual, si no se tiene un cuidado adecuado, puede poner en peligro la continuidad del negocio. Si bien se invierte dinero en recursos humanos, ¿Por qué a veces se descuida la seguridad de la información?
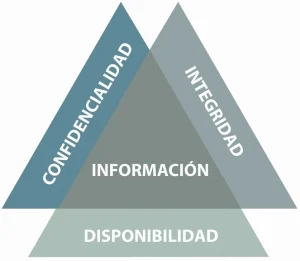
Los tres aspectos fundamentales de la ISO 27001 son afectados gracias a ciertos incidentes. Estos aspectos son: La confidencialidad, lo que refiere a proteger la información ya sea de manera provocada o accidental; la integridad, refiriéndose a que toda la información está completa, exacta y que también esta protegida de cualquier modificación que no haya sido autorizada previamente; disponibilidad, habla sobre la información disponible siempre que esta se necesite. Todo esto paralelamente cumpliendo las normas con los requisitos legales, contractuales y reglamentarios como el RGPD y la LOPDGDD, LSSI-CE o LPI.
Principios de la seguridad de la información
Actualmente nos encontramos en cierto escenario (refiriéndonos a todo el mundo) donde un CISO o responsable de la seguridad de la información, es un elemento clave para garantizar la continuidad de un negocio. Mencionando que Cybersecurity Ventures predijo que el coste previsto de los ciberdelitos en el mundo sería de seis billones de dólares en 2021, lo que supone la mayor transferencia de riqueza económica de la historia.
Hablando de empleo, solamente en el año 2022, Europa creará 350.000 y Michael Page Tecnología ha asegurado que, en España, el salario de un experto en ciberseguridad oscila entre los 80.000 y los 120.000 euros anuales. Dando a entender que el desempleo en este sector de ciberseguridad es prácticamente inexistente teniendo un 1% solamente.
Así como se manejan otros aspectos empresariales, tambien, la ciberseguridad, debe tomarse desde un punto de vista estratégico, y de forma planificada. Ya que el mismo llega a afectar todos los procesos y distintas áreas del negocio, donde podemos incluir la dirección desarrollo de productos/servicios o la selección de proveedores entre otros, dado que es transversal.
De manera similar que el Retorno de la Inversión (ROI) están muy integradas y forman parte del ADN de la empresa, surgió un nuevo concepto denominado ROSI (Retorno de la Inversión en Seguridad de la información) el cual no es muy conocido aún o jamás ha sido planteada. El objetivo del mismo es determinar el coste que tendrá la empresa en caso de que sufra algún ataque de ciberseguridad.
La manera en que se calcula el mismo es teniendo en cuenta los recursos humanos que no han podido realizar su actividad por la falta de disponibilidad de los sistemas de información valor/hora, los departamentos estratégicos para la continuidad del negocio y que han permanecido inoperativos; los materiales de sustitución y/o reparación del material afectado, las repercusiones legales, sanciones y penalizaciones contractuales y las pérdidas directas, facturación no realizada y percibida.