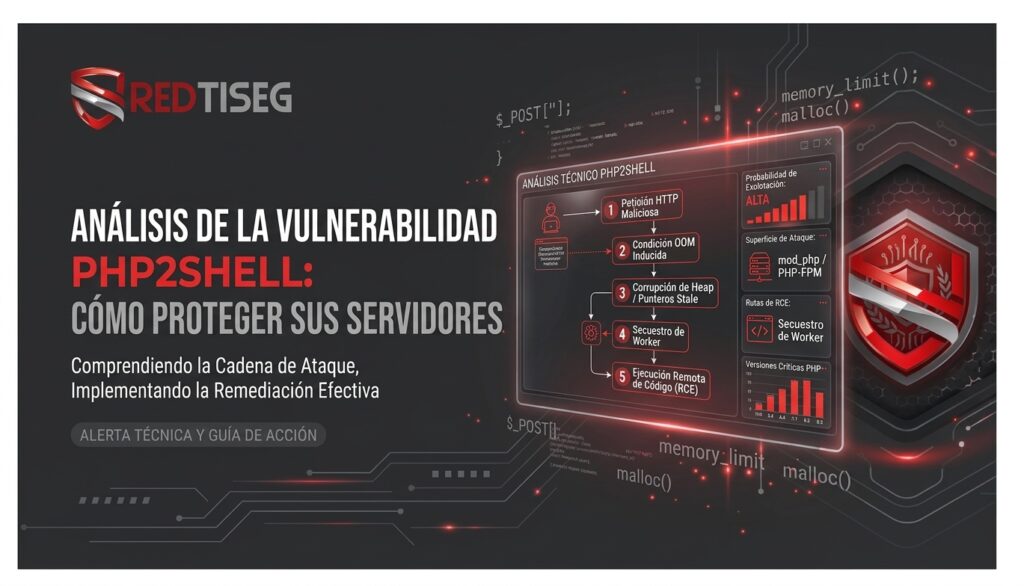
Análisis Profundo y Explotación de la Vulnerabilidad PHP2Shell (CVE-2026-109618 / CVE-2026-109619)

Análisis Profundo y Explotación de la Vulnerabilidad PHP2Shell (CVE-2026-109618 / CVE-2026-109619)

Ficha Técnica del Documento Código de Informe: RED-ADV-2026-PHP2SHELL Clasificación de Severidad: CRÍTICA (CVSS v4.0: 9.2) Aplica a: Servidores web y...
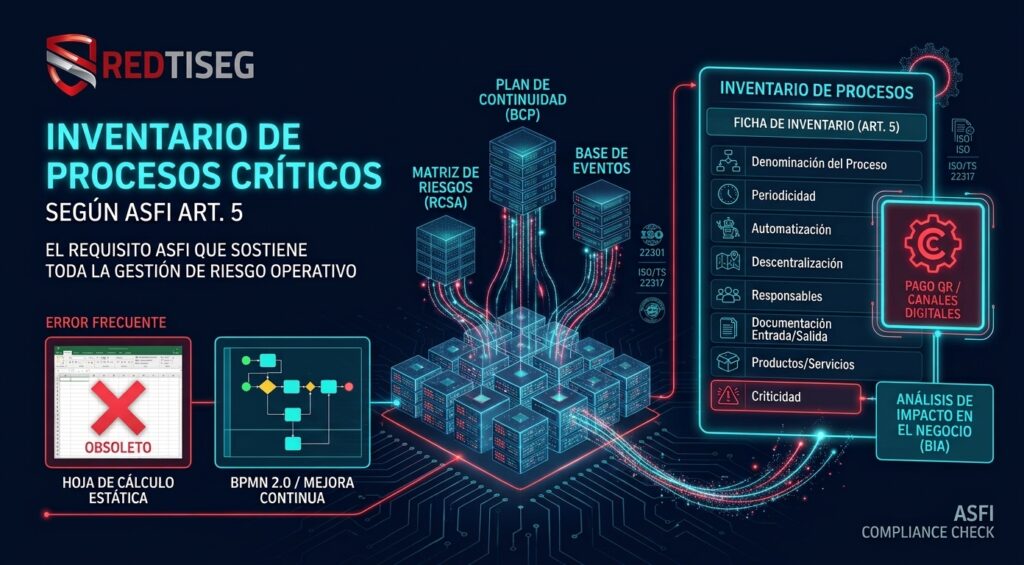
Inventario de procesos críticos: el requisito ASFI que sostiene toda la gestión de riesgo operativo

Inventario de procesos críticos: el requisito ASFI que sostiene toda la gestión de riesgo operativo

Sin un inventario de procesos confiable no hay matriz de riesgos, plan de continuidad ni base de eventos que funcione...

Wazuh como habilitador del cumplimiento del PISI, PISLEA y PIGE en entidades públicas bolivianas

Wazuh como habilitador del cumplimiento del PISI, PISLEA y PIGE en entidades públicas bolivianas

1. Introducción La transformación digital del Estado Plurinacional de Bolivia ha impulsado la necesidad de fortalecer los controles de seguridad...

Guía paso a paso: Instalación y despliegue de Wazuh como SIEM empresarial

Guía paso a paso: Instalación y despliegue de Wazuh como SIEM empresarial

Introducción En un contexto donde las amenazas cibernéticas evolucionan constantemente y los marcos regulatorios exigen mayores niveles de control y...

Control interno y ciberseguridad en fintech: aliados obligatorios

Control interno y ciberseguridad en fintech: aliados obligatorios

La Circular ASFI/885/25 (Capítulo XI, Anexos 7 y 8) no solo exige controles técnicos, también pide organización, procesos y evidencias....

KYC/AML para Proveedores de Servicios de Activos Virtuales (PSAV)

KYC/AML para Proveedores de Servicios de Activos Virtuales (PSAV)

La Circular ASFI/885/25 (Capítulo XI) reconoce a los Proveedores de Servicios de Activos Virtuales (PSAV) como sujetos obligados no solo...

Documentación técnica y evidencias regulatorias en fintech

Documentación técnica y evidencias regulatorias en fintech

La Circular ASFI/885/25 (Capítulo XI, Anexos 7 y 8) exige que las Empresas de Tecnología Financiera (ETF) y los Proveedores...

Continuidad y recuperación de desastres: requisito regulatorio en fintech

Continuidad y recuperación de desastres: requisito regulatorio en fintech

En el negocio financiero, la continuidad del servicio es crítica. Una caída por apagón, ataque de ransomware o falla de...

Protección de datos y cifrado en Fintech: lo que ASFI espera de tu plataforma

Protección de datos y cifrado en Fintech: lo que ASFI espera de tu plataforma

La Circular ASFI/885/25 (Capítulo XI, Anexos 7 y 8) establece requisitos específicos de protección de la información que deben cumplir...

Gestión de cambios y segregación de funciones en Fintech

Gestión de cambios y segregación de funciones en Fintech

En muchas startups o fintech pequeñas, los desarrolladores tienen acceso directo a producción, realizan cambios “urgentes” y los administradores de...