Se elaboraron técnicas por parte de los investigadores de ciberseguridad, las cuales convierten en armas a los controladores lógicos programables (PLC) con el objetivo de ganar un punto de apoyo inicial en las estaciones de trabajo de ingeniería y, posteriormente, invadir las redes de tecnología operativa (OT).
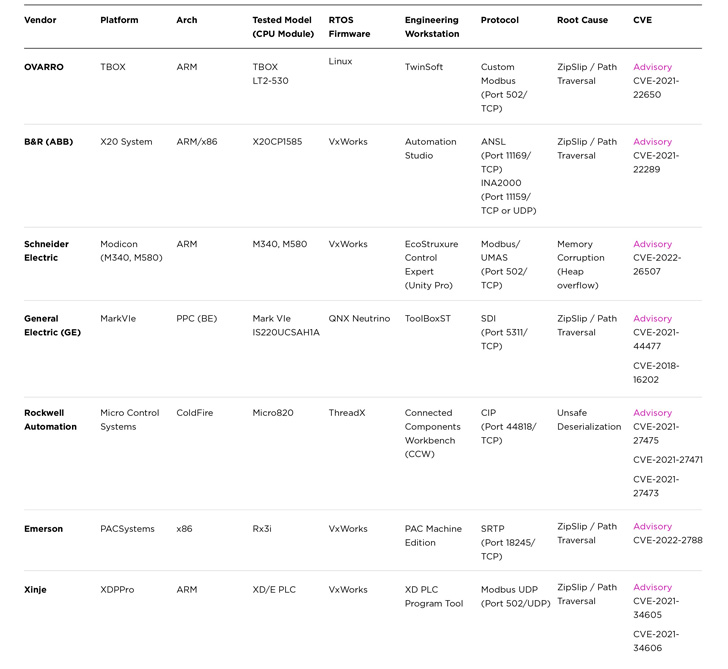
Se lo conoce como el ataque “Evil PLC” de la empresa Claroty (empresa de seguridad industrial). El mencionado software afecta a las estaciones de trabajo de ingeniería de Rockwell Automation, Schneider Electric, GE, B&R, Xinje, OVARRO y Emerson.
Estos PLC son un componente importante de los dispositivos industriales los cuales controlan los procesos de fabricación en sectores de infraestructura crítica. Los PLC, además de orquestar las tareas de automatización, también están configurados para iniciar y detener procesos y generar alarmas.
Por lo tanto, no sorprende que el acceso arraigado proporcionado por los PLC haya convertido a las máquinas en el foco de ataques sofisticados durante más de una década, desde Stuxnet hasta PIPEDREAM (también conocido como INCONTROLLER), con el objetivo de causar interrupciones físicas.
“Estas aplicaciones de estaciones de trabajo suelen ser un puente entre las redes de tecnología operativa y las redes corporativas”, dijo Claroty . “Un atacante que pueda comprometer y explotar vulnerabilidades en una estación de trabajo de ingeniería podría pasar fácilmente a la red interna, moverse lateralmente entre sistemas y obtener más acceso a otros PLC y sistemas sensibles”.
Gracias al Evil PLC, el controlador actúa como un medio para un fin, quiere decir que el actor de amenaza puede acceder a una estación de trabajo, acceda a todos los demás PLC en la red e incluso altere la lógica del controlador.
Los investigadores dijeron, de otra manera “usar el PLC como un punto de pivote para atacar a los ingenieros que lo programan y diagnostican y obtener un acceso más profundo a la red OT”,