Los ciberdelincuentes desarrollan el malware BugDrop para eludir las funciones de seguridad de Android

Se detectó un troyano de Android el cual previamente no fue documentado, pero actualmente se encuentra en desarrollo.

“Este nuevo malware intenta abusar de los dispositivos utilizando una técnica novedosa, nunca antes vista en el malware de Android, para propagar el extremadamente peligroso troyano bancario Xenomorph , lo que permite a los delincuentes realizar fraudes en dispositivos en los dispositivos de las víctimas”, dijo Han Sahin de ThreatFabric.

El malware cuyo apodo “BugDrop”, está diseñado específicamente para derrotar las nuevas funciones que han sido introducidas en la próxima versión de Android, el cual tiene como objetivo hacer difícil, para el malware, hacer la solicitud de privilegios de Servicios de Accesibilidad a las víctimas.

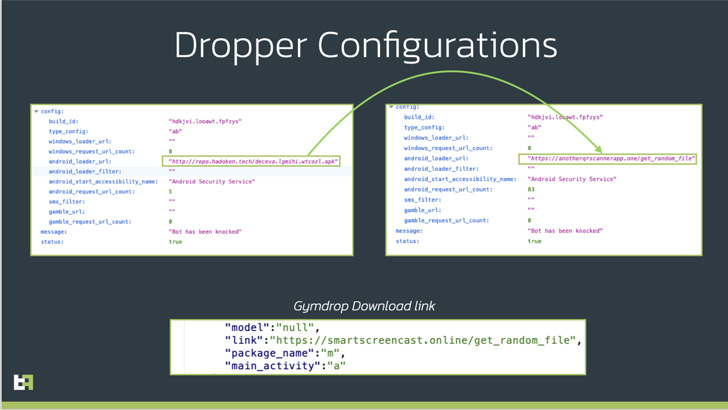
ThreatFabric le puso el nombre de cuentagotas a un grupo de ciberdelincuentes conocido como “Hadoken Security”, que también está detrás de la creación y distribución de las familias de malware para Android Xenomorph y Gymdrop .

Generalmente, los troyanos bancarios son implementados en dispositivos Android por medio de aplicaciones cuentagotas, las mismas se hacen pasar por aplicaciones de productividad y utilidad los cuales tienen el objetivo de engañar a los usuarios para poder obtener permisos invasivos.

Fuente: https://thehackernews.com/

Especialmente la API de accesibilidad, la cual permite que las aplicaciones lean el contenido de la pantalla y realicen acciones en nombre del usuario, es el que fue objeto de abuso, esto permite a los operadores del mencionado malware, capturar los datos confidenciales, como ser credenciales e información financiera.

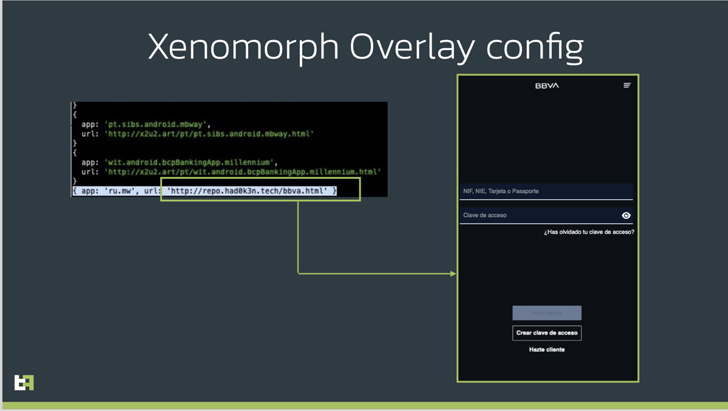
Esto puede lograrse a través de lo que es denominado ataques de superposición en los que el troyano es inyectado en un formulario para iniciar sesión parecido a un falso recuperado de un servidor remoto cuando la víctima abre una aplicación deseada, como una billetera de criptomonedas.

Fuente: https://thehackernews.com/

Ya que estas aplicaciones maliciosas están descargadas, algo que solamente llega a ser posible si el usuario permite la instalación desde medios desconocidos, Google, ha dado la autorización de bloquear por completo el acceso de la API de accesibilidad, a aquellas aplicaciones que están fuera de la tienda.

Eso no es motivo para los atacantes eludir la configuración de seguridad restringida.  Ingrese a BugDrop, que se hace pasar por una aplicación de lector de códigos QR y sus autores la están probando para implementar cargas útiles maliciosas a través de un proceso de instalación basado en sesiones.

El experto y los investigadores mencionan: “Lo que probablemente sucede es que los actores están utilizando un malware ya creado, capaz de instalar nuevos APK en un dispositivo infectado, para probar un método de instalación basado en sesiones, que luego se incorporaría en un cuentagotas más elaborado y refinado”.

Si es que los cambios se hacen realidad, estos podrían convertirse en una amenaza aún más peligrosa, los cuales son capaces de eludir las defensas de seguridad incluso antes de que estén en su lugar.

La compañía menciona: “Con la finalización y resolución de todos los problemas actualmente presentes en BugDrop, los delincuentes tendrán otra arma eficaz en la guerra contra los equipos de seguridad y las instituciones bancarias, derrotando las soluciones que Google está adoptando actualmente, que claramente no son suficientes para disuadir a los delincuentes. “

Recomendación

Es recomendable descargar aquellas aplicaciones cuyo editores y desarrolladores son conocidos, de esta manera se evita ser víctima del malware que está oculto en la tienda, también debe analizar las reseñas de la aplicación y verificar las políticas de seguridad.