Check Point Research detecta el malware Crypto Miner disfrazado de Google Translate Desktop y otras aplicaciones legítimas
Check Point Research (CPR) detectó una campaña de criptomineria no revelada anteriormente, la cual es denominada Nitrokod, llegó a infectar miles de máquinas.
Esta fue creada por una entidad de habla turca. La campaña eliminó malware del software gratuito disponible en sitios web populares como Softpedia y uptodown. El software también se puede encontrar fácilmente a través de Google cuando los usuarios buscan “descarga de Google Translate Desktop”.
Aunque podamos encontrar aplicaciones con pancartas de “100clean” en ciertos sitios las aplicaciones se encuentran con troyanos, también pueden llegar a desencadenar una infección de múltiples etapas los cuales terminan con un malware de criptomineria.
Luego de haber hecho la instalación, los atacantes demoraron el proceso de infección durante semanas y eliminaron los rastros de la instalación original. Se hizo esto para que el malware pueda operar bajo el radar durante mucho tiempo.
Nitrokod
Nitrokod es un desarrollador de habla turca que ofrece su servicio de software gratuito y seguro. La mayoría de estos programas son populares y que no cuenta con una versión de escritorio oficial. Teniendo como ejemplo la aplicación de escritorio Google Translate. Google no ha lanzado una versión oficial lo que hace que la versión de los ciberdelincuentes sea muy atractiva.
La mayoría de los programas desarrollados son creadas a partir de las páginas webs oficiales que utilizar un marco que se encuentra basado en Chromium. Ejemplo, la aplicación Google Translate (versión escritorio) se convierte desde la página web de Google Translate (https://translate.google.com) utilizando el proyecto CEF. Esto les da a los atacantes la capacidad de difundir programas funcionales sin tener que desarrollarlos.
Para evitar la detección, los autores de Nitrokod separan la actividad maliciosa del programa Nitrokod descargado inicialmente:
- El malware se ejecuta por primera vez casi un mes después de la instalación del programa Nitrokod.
- El malware se entrega después de 6 etapas anteriores de programas infectados.
- La cadena de infección continua después de un largo retraso utilizando un mecanismo de tareas programadas, dando tiempo a los atacantes para eliminar la evidencia.
Cadena de infección
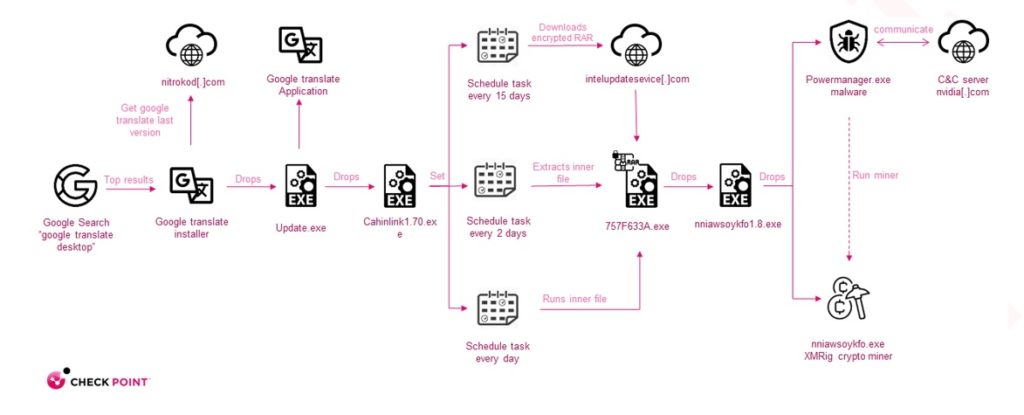
Las cadenas de infección son muy parecidas en la mayor parte de los casos de Nitrokod, todo comienza con la instalación de un programa infectado que fue descargado desde la Web.
Cuando el usuario inicia el nuevo software, es instalada una aplicación de Google Translate. Aparte, se elimina un archivo actualizado que inicia una serie de cuatro droppers hasta que se elimina el malware real.
Después de haber ejecutado el malware, este se conecta a un servidor C&C, de esta manera se obtiene una configuración para el criptominero XMRig dando inicio a la actividad minera.
Etapa 1: instalador web
La etapa inicial de la campaña comienza con la descarga de uno de los programas infectados de Nitrokod. El programa “Google Translate Desktop” se usa en esta demostración, pero los comportamientos son similares en todos los demás programas infectados.
GoogleTranslateDesktop.exe es un instalador de Windows creado con la configuración de Inno, la misma es utilizada para empaquetar y creación de archivos de configuración. Todo empieza con la descarga de un archivo RAR el cual este encriptado desde hxxp://nitrokod[.]com/download/GoogleTranslateDesktop.rar. El archivo solo se descarga desde el servidor del atacante si el agente de usuario está configurado como “InnoDownloadPlugin/1.5” (Inno setup deflate user agent). Luego, GoogleTranslateDesktop2.50.exe se extrae del archivo RAR usando “asx” como contraseña, esto por medidas de protección.
Etapa 2 – Instalador
El instalador de GoogleTranslateDesktop2.50.exe comienza instalando la aplicación Google Translate en la siguiente ruta: “C:\Archivos de programa (x86)\Nitrokod\Google Translate Desktop\GoogleTranslateDesktop.exe”
Después de la instalación, el instalador verifica si existe un archivo update.exe. El archivo existe en la siguiente ruta “C:\ProgramData\Nitrokod”. Si el archivo no existe o la versión del archivo no es 1.0.7.0, se descarta el dropper update.exe de la tercera etapa. Para mantener la persistencia, se establece una tarea programada para iniciar la actualización en cada inicio del sistema.
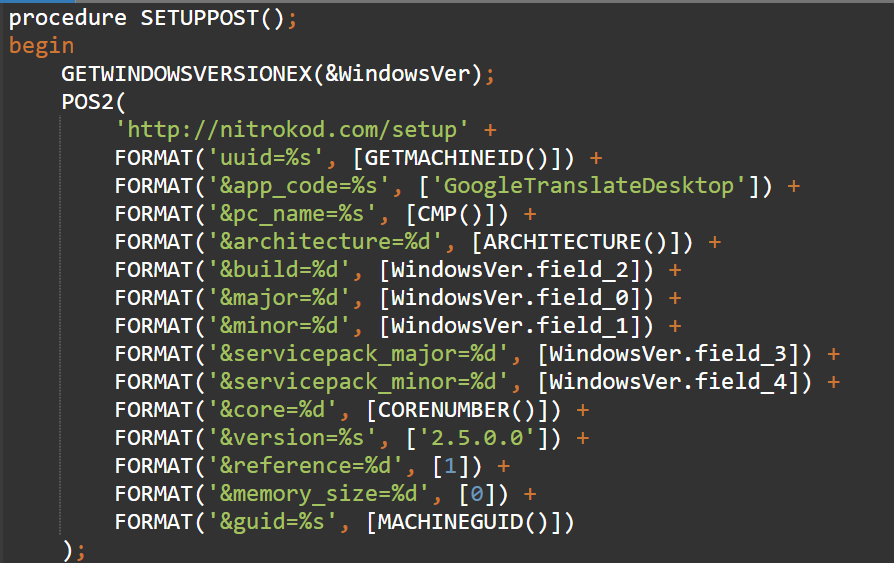
Luego, el instalador envía un mensaje posterior a la instalación al dominio de Nitrokod con información sobre la máquina infectada. Todos los detalles se envían como argumentos en solicitudes HTTP GET, como podemos ver a continuación:
Etapa 3 - Dropper retrasado
El cuentagotas de la etapa 3 (update.exe) está programado para ejecutarse al menos cinco días después de la instalación. Lo hace manteniendo dos claves de registro.
- “HKLU\Software\Update\D”: almacena la fecha de la última ejecución.
- “HKLU\Software\Update\S”: actúa como un contador.
Siempre que se ejecuta el actualizador, se comprueba mediante las fechas, si los datos son iguales. En caso de que esto no sea asi, el contador se incrementa en uno. Ya que el contador llega a alcanzar el valor “4” el chainlink1.07.exe del cuentagotas de la cuarta etapa se extrae de otro archivo RAR encriptado. En realidad, esta operación requiere al menos cuatro reinicios en cuatro días diferentes, lo que a menudo se traduciría en al menos varias semanas de uso normal por parte del usuario. Este mecanismo también es una excelente manera de evitar la detección de Sandbox, que no se ejecuta durante varios días y múltiples reinicios.
Etapa 4: tareas programadas y limpieza de registros
El cuentagotas de la cuarta etapa está a cargo de crear cuatro tareas de programación diferentes.
| Nombre de la tarea: | Descripción: | se ejecuta cada |
| Servicio de instalación\1 | Suelte un archivo RAR encriptado a través de Wget | 15d |
| InstallService\2 | Extraiga Dropper 5 del archivo RAR | 2d |
| Servicio de instalación\3 | Ejecutar cuentagotas 5 | 1 día |
| InstallService\4 | Borrar registros del sistema | 3d |
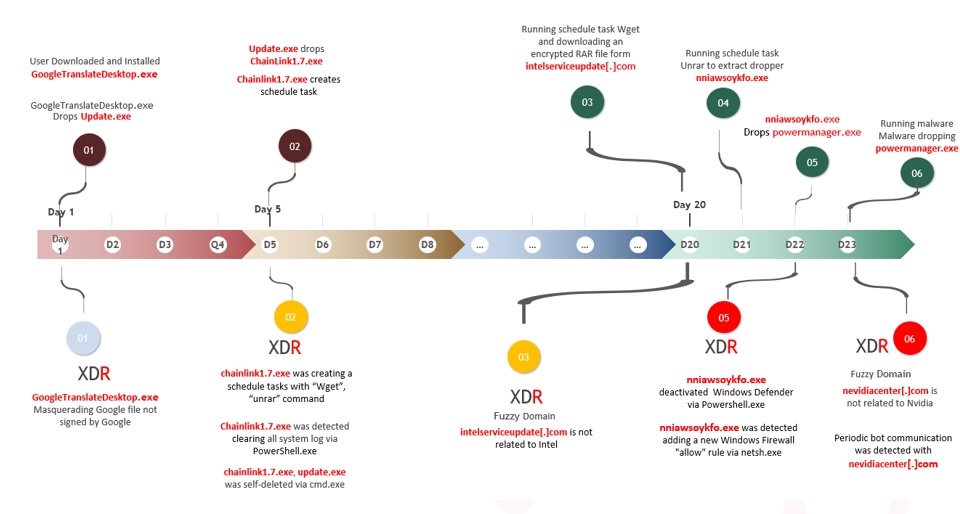
Después de haber creado todas las tareas, la etapa 4 hace que todos los registros del sistema sean eliminados mediante un comando Clear-EventLog de PowerShell. Luego, las etapas 3 y 4 se eliminan automáticamente. En este punto, todos los archivos relacionados y la evidencia se eliminan y la siguiente etapa de la cadena de infección continuará después de 15 días por la utilidad de Windows schtasks.exe. De esta forma, las primeras etapas de la campaña se separan de las siguientes, lo que dificulta mucho rastrear el origen de la cadena de infección y bloquear las aplicaciones infectadas iniciales.
Después de 15 días, se descarga un archivo RAR encriptado de intelserviceupdate[.]com a través de la primera tarea programada. Al día siguiente, el archivo se descomprime a través de la segunda tarea programada y se extrae el archivo de la etapa 5. Un día después, la tercera tarea ejecuta el archivo de la etapa 5.
Etapa 5: pruebas de máquinas virtuales con exclusiones de Firewall y Defender
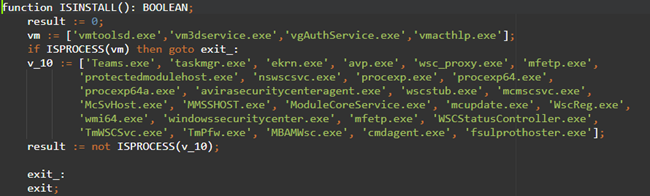
Gracias al cuentagotas de esta etapa, comienza la verificación de los programas que están instalados en la maquina infectada. Como primer lugar, comprueba una lista de procesos de máquinas virtuales conocidos y, a continuación, una lista de productos de seguridad principalmente. Si se encuentra uno de los programas, el programa sale.
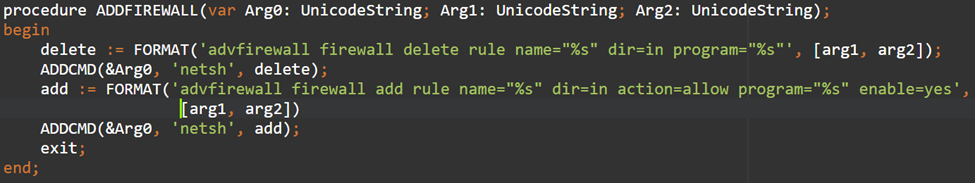
Después, el mismo se asegura de poner una regla de Firewall la cual tiene como objetivo permitir las conexiones de red entrantes para un programa que se eliminará en la siguiente etapa, denominado nniawsoykfo.exe.
A continuación, la actividad de Windows Defender se excluye en la siguiente ruta:
- carpeta temporal
- C:\system32\nniawsoykfo.exe: el archivo se suelta en la siguiente etapa.
- C:\system32\powermanager.exe: el archivo se coloca en la siguiente etapa.
Como etapa final se descarga el último cuentagotas (etapa 6) nniawsoykfo1.8.exe de un archivo RAR cifrado y lo ejecuta.
Etapa 6 – Dropper minero
El cuentagotas de la etapa 6 está a cargo de soltar los siguientes tres archivos:
- exe: el malware que controla al minero.
- exe – Minero criptográfico XMRig.
- sys – eso es parte del XMRig.
Para mantener la persistencia, se establece una tarea programada para iniciar el malware (powermanager.exe) todos los días.
Etapa 7 – Malware criptominero – powermanager.exe:
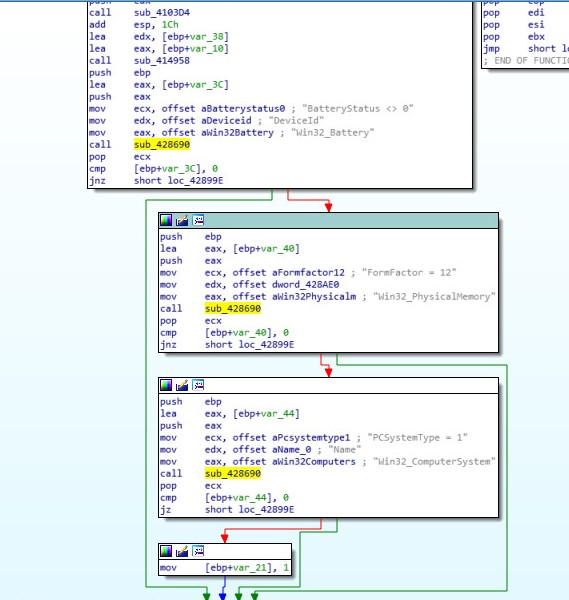
Al día siguiente el programa tiene la tarea de ejecutar el malware. El mismo enumera todos los productos de seguridad que han sido instalados en la máquina. Después, se determina si la maquina infectada es una computadora de escritorio o un portátil. Para la detección de escritorio se hacen estas tres comprobaciones mostradas a continuación.
- Sin estado de batería.
- El tipo de RAM no es SODIMM (enumeración 12), que se usa en computadoras portátiles.
- El tipo de sistema es 1 (Escritorio).
A continuación, el bot se conecta a su servidor C&C nvidiacenter[.]com y envía los siguientes datos en formato JSON a través de solicitudes HTTP POST:
| Llave | Valor |
| minuto_inactivo | Último evento de usuario en minutos. |
| pc_time | Tiempo en la máquina infectada. |
| antivirus | Lista de todos los productos de seguridad en la máquina infectada. |
| up_minute | Pasaron minutos desde el último arranque. |
| versión | La versión del malware “Powermanager.exe”. |
| xmrig_version | La versión del XMRig |
| guía | El GUID de la máquina infectada. |
| centro | Número de núcleos de procesador. |
| Identificador de máquina | Un identificador generado de la máquina infectada. |
| referencia | El valor de “SOFTWARE\Microsoft\Update\reference” la clave de registro |
Después, los datos se codifican mediante los siguientes pasos:
- Convierta el JSON en una cadena.
- Invierte la cuerda.
- Codifique la cadena con base64.
- Invertir la cadena codificada
- Codifique la cadena nuevamente con base64.
La respuesta de C&C se decodifica de la misma manera que se codificó, pero al revés. La respuesta contiene instrucciones para controlar el malware y el minero XMRig como se muestra a continuación:
| abortar | Si el malware continúa ejecutándose o aborta. |
| normas | Un conjunto de condiciones sobre cuándo ejecutar el minero, en qué plataforma y cuánta CPU usar. |
| Tiempo de Servidor | La hora del servidor. |
| línea de comando | El argumento de la línea de comando pasado al criptominero XMRig. |
| actualizar_minuto | La próxima vez que se conecte al C&C en minutos. |
| excluyendo_proceso | Una lista de nombres de programas. Si uno de ellos se está ejecutando, el malware debería salir. |
XDR de Check Point (detección y respuesta extendidas)
Se detectó una campaña de malware criptominero utilizando la plataforma Infinity XDR. Esta herramienta permite a los equipos de SOC detectar, investigar y responder rápidamente a los ataques en toda su infraestructura de TI. Identifica amenazas dentro de la organización y evita su expansión al aprovechar los datos correlacionados de todos los productos, incluidos Endpoint, Network, Web security, etc.
El mismo tiene multiples detecciones de comportamiento los cuales pueden llegar a encontrar las amenazas mas sigilosas. El malware en cuestión estaba usando múltiples técnicas de evasión, como hacerse pasar por aplicaciones conocidas, usar tareas programadas en lugar de acciones directas y espaciar sus actividades durante un largo período de tiempo.
XDR tuvo la capacidad de detectar cada acción del malware individual e hizo un seguimiento a lo largo del tiempo y correlacionar todas las detecciones singulares de los puntos finales y la red con un solo ataque, aumentar la confianza hasta un punto que permite la respuesta automática de todos los dispositivos relevantes y prevenir que le suceda a otras máquinas en la red.
Las capacidades de prevención de XDR se extienden a todos los dispositivos y productos de Check Point, lo que le permite tomar acciones como eliminar archivos maliciosos de los puntos finales y agregar indicadores de compromiso de todos los archivos, URL, direcciones de dominio e IP para ser bloqueados por puntos finales, puertas de enlace y móviles.
El enfoque de prevención mejora la postura de seguridad de los clientes al punto que llega a detectar amenazas desconocidas de día cero. Logra detectar y detener los ataques de prevención avanzada de amenazas impulsada por análisis basados en IA, inteligencia de amenazas de big data, análisis de incidentes de múltiples capas, aprendizaje automático y visibilidad de toda la empresa en la red, la nube, el correo electrónico y el punto final del cliente, todo desde una un solo panel de vidrio.
NOTA: El XDR de Check Point se encuentra en una etapa de disponibilidad inicial y estará disponible de forma general en los próximos meses
Protecciones de punto de control:
Check Point Harmony EndPoint:
- Nitrokod.A.
- Nitrokod.B.
- Nitrokod.C.
Remediación
Para limpiar una máquina infectada, siga estos pasos.
- Elimine los siguientes archivos en system32:
- Cualquier archivo que comience con chainlink.
- exe
- exe
- Elimina el actualizador.
- Quite la carpeta C:\ProgramData\Nitrokod.
- Eliminar tareas de programación maliciosas.
- Servicio de instalación\1
- InstallService\2
- Servicio de instalación\3
- InstallService\4
COI
Dominio :
Nitrocode[.]com
Intelserviceupdate[.]com
nvidiacenter[.]com