Aparece una capa de ransomware escrita en Golang, la cual es denominada “Agenda”, está dirigida a entidades de salud e instituciones de educación provenientes de Indonesia, Arabia Saudita, Sudáfrica y Tailandia.
Los investigadores de Trend Micro señalan lo siguiente: “Agenda puede reiniciar los sistemas en modo seguro, intenta detener muchos procesos y servicios específicos del servidor y tiene múltiples modos para ejecutarse”.
Qilin, el actor de amenazas que anuncia dicho ransomware en la web oscura, tiene la capacidad de brindar una personalización de cargas binarias para cada victima en específico, esto permite decidir la nota de rescate, la extensión de cifrado de la misma, también la lista de procesos y servicios, todo esto termina antes de comenzar el proceso de encriptación.
Incluso el ransomware posee técnicas que evaden la detección la cual aprovecha la función de modo seguro de cierto dispositivo, de esta manera pueden continuar con la rutina de cifrado de archivos sin que este sea detectado, pero primero la contraseña predeterminada del usuario es cambiada y habilitan el inicio de sesión automático.
Luego de que el cifrado sea exitoso, Agenda logra cambiar el nombre de los archivos con una extensión configurada, a continuación, el mismo suelta la nota de rescate en cada directorio cifrado haciendo que la maquina se reinicie en modo normal. La cantidad de ransomware solicitada varía de una compañía a otra, oscilando entre $50,000 y $800,000.
Fuente: https://thehackernews.com/
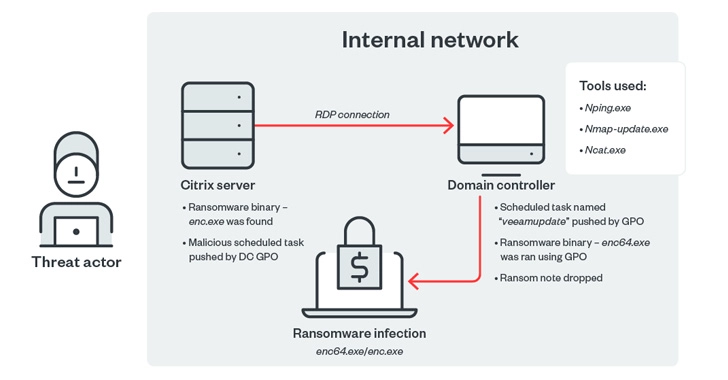
Aparte de aprovecharse de las credenciales de la cuenta local para poder ejecutar el binario de ransomware, incluso viene con la capacidad de infectar una red completa y los controladores compartidos de la misma.
Se pudo observar gracias a un servidor Citrix sirvió como punto de entrada para poder implementar el ransomware en menos de dos días.
Trend Micro menciona que observó similitudes en el código fuente entre Agenda y las familias conocidas como Black Basta, Black Matter y REvil (también conocido como Sodinokibi).
Black Basta aplica la técnica de doble extorsion de cifrar archivos en los sistemas de organizaciones objetivo y exigir un rescate para hacer posible el descifrado, al tiempo que amenaza con publicar la información confidencial robada si una víctima decide no hacerlo. pagar el rescate.
Fuente: https://thehackernews.com/
El mismo grupo logro comprometer a mas de 75 organizaciones según la Unidad 42 de Palo Alto Networks, frente al 50 de junio de 2022.
Se debe recalcar que Agenda es la cuarta variedad luego de BlackCat, Hive, y Luna en hacer uso del lenguaje de programación Go. Los investigadores mencionan lo siguiente: “El ransomware continúa evolucionando, desarrollando métodos y técnicas más sofisticados para atrapar a las organizaciones”.
Posible manera de eliminar Agenda
En el video mostrado a continuación, tenemos una posible manera que podria aplicarse para eliminar el ransomware.
(Nota: No garantizamos que el video anterior pueda funcionar en todos los casos).