Los expertos en ciberseguridad de Cyble Research and Intelligence Labs (CRIL) identificaron recientemente un sitio web falso de AnyDesk (hxxp://anydesk[.]ml).
Descubrieron que este sitio web estaba propagando Mitsu Stealer, y es un sofisticado malware de 64 bits hecho a medida. Este malware está diseñado principalmente para robar toda la información confidencial de víctimas desprevenidas.
Uno de los aspectos más sorprendentes de este malware es que está construido a partir de un código que está disponible gratuitamente en GitHub.
Actualmente, el sitio web no ha estado involucrado en ninguna campaña de publicidad maliciosa. Sin embargo, los medios utilizados por los operadores de este sitio web falso con fines promocionales son:
Malspam
SMS
Redes sociales
Cadena de infección
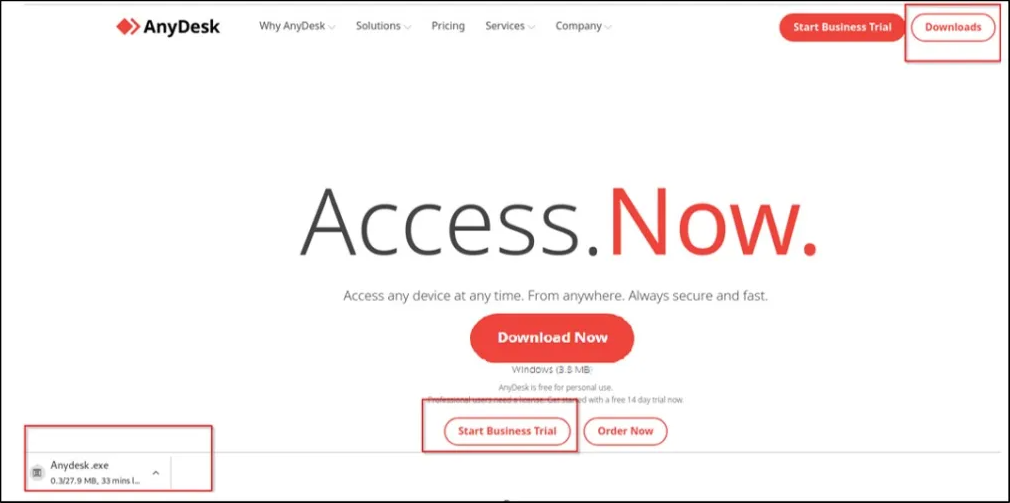
Según el informe, después de hacer clic en el botón Descargas en el sitio web de phishing, comienza la cadena de infección y el usuario se infecta con el malware entregado por el sitio de phishing. El malware Mitsu Stealer se descargó del servidor remoto de la siguiente forma:-
anydesk.exe
Es un archivo ejecutable de Windows de 64 bits que se basa en la GUI de Microsoft Visual C++/C++.
El sitio de phishing se parece mucho al sitio web genuino de Anydesk. El sitio de phishing está bien diseñado y los actores de amenaza detrás de esta campaña de phishing han implementado todas las pestañas presentes en el sitio web. Cuando un usuario hace clic en el botón “Pedir ahora”, lo redirige a la página de suscripción, similar al sitio web oficial de Anydesk, como se muestra en la imagen a continuación.
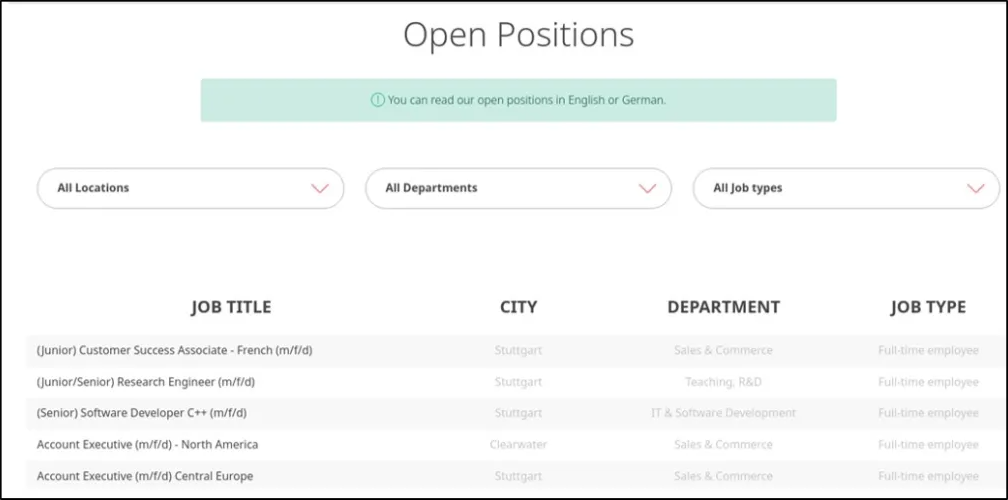
Estos actores de amenaza también ha agregado los trabajos falsos que se abren en el sitio de phishing en la sección “Compañía -> Carrera” para que parezcan genuinos.
Se ha descubierto que el archivo Anydesk.exe descargado es un malware denominado “MITSU STEALER”. La investigación también muestra que los actores de amenaza creron al stealer basándose en el código del repositorio de GitHub.
Navegadores objetivo
A continuación, mencionamos todos los navegadores web a los que el ladrón apunta para robar datos de usuario:
Google Chrome
Borde de Microsoft
Opera GX estable
Opera estable
Mozilla Firefox
Para recolectar tokens de Discord, el malware lee y extrae los siguientes archivos de una variedad de ubicaciones en todo el sistema:
.Iniciar sesión
.ldb
Luego, el malware crea un volcado JSON que envía los datos robados a un webhook de Discord. Luego, el ladrón descarga un archivo JavaScript llamado index.js para realizar la actividad ilícita que desean los actores de la amenaza.
Recomendaciones
A continuación, te presentamos algunas de las recomendaciones que puede ayudar a reducir la exposición e impacto de este malware:
Asegúrese de no descargar herramientas o software que esté pirateado o que provenga de sitios no oficiales de los fabricantes
Mantenga una política de contraseñas robustas y su actualización periódica
Se debe implementar la autenticación multifactor
Activar la función de actualización automática de software o planificar la instalación de actualizaciones y parches de seguridad de manera periódica
Asegúrese de utilizar un programa antivirus (aunque recomendamos un EDR como HARMONY)
No abra enlaces o archivos adjuntos que no sean de confianza en los correos electrónicos Habilitar soluciones DLP