Detalles del rookit
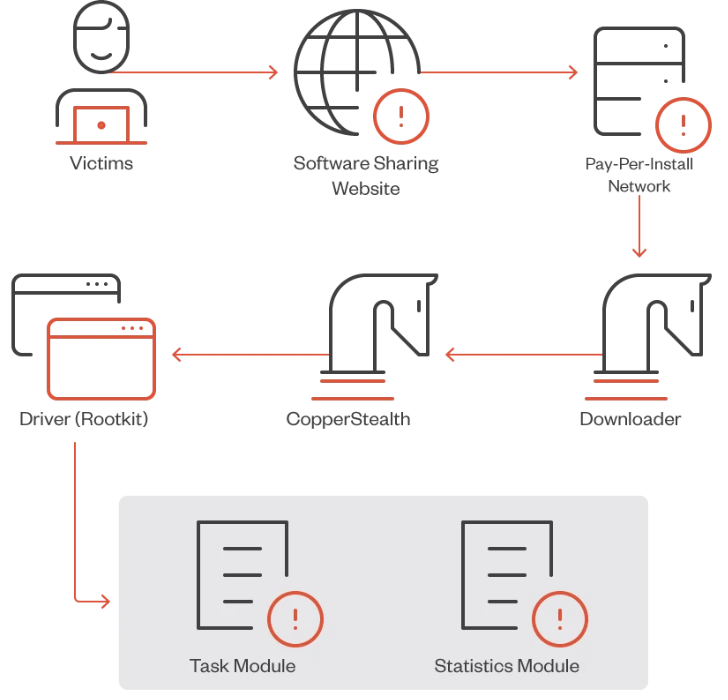
El rootkit está registrado como un controlador de filtro del sistema de archivos. En el punto de entrada principal (función DriverEntry), el controlador tiene controladores específicos para IRP_MJ_CREATE, IRP_MJ_READ e IRP_MJ_SHUTDOWN.
Cuando se recibe una solicitud de apagado, el controlador del rootkit se copia a sí mismo en un controlador aleatorio recién generado. Esto se hace con algunas modificaciones en el registro, como cambiar el nombre del controlador en el registro HKLM\SYSTEM\CurrentControlSet\Services e insertar un valor de registro “PendingFileRenameOperations” en HKLM\SYSTEM\CurrentControlSet\Control\SessionManager para mover automáticamente el archivo al reiniciar .
En cuanto a IRP_MJ_READ, esto monitorea cualquier intento de leer los archivos en el sistema de archivos. Si se detecta algún intento de leer el archivo SYS del rootkit actual o el archivo ejecutable en la carpeta \windows\temp por parte de uno de los procesos de la lista de bloqueo (como \360saf\, \kingsoft antivirus\, \360SD\, \Windows Defender\), el controlador dará como resultado un mensaje de error STATUS_ACCESS_DENIED, impidiendo el acceso a esos archivos.
Luego, el rootkit registra una rutina de devolución de llamada del registro, que se llama cada vez que un subproceso realiza una operación en el registro. En este caso, los monitores de rutina intentan acceder a la ruta de registro del rootkit en HKLM\SYSTEM\CurrentControlSet\Services\<drivername>. Cualquier intento de eliminar la clave de registro (como RegNtDeleteKey O RegNtDeleteValueKey) dará como resultado STATUS_ACCESS_DENIED, lo que bloqueará la operación.
Un intento de consultar la clave de registro (RegNtQueryKey O RegNtQueryValueKey) mientras se ejecuta cualquiera de los procesos bloqueados (360safe.exe, 360sd.exe, QQPCTray.exe y kxetray.exe) también generará un mensaje STATUS_ACCESS_DENIED.
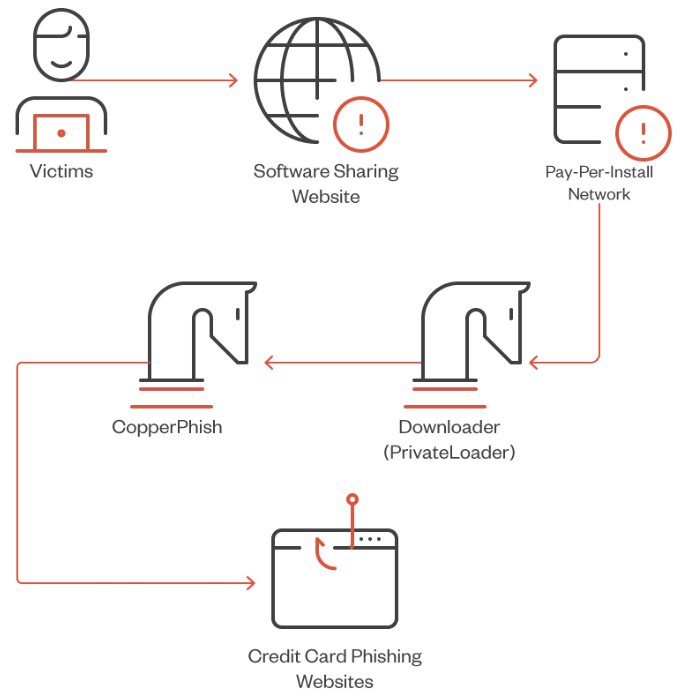
Los sitios web para compartir archivos actúan como conducto para el kit de phishing CopperPhish
La campaña CopperPhish, detectada en todo el mundo en abril de 2023, aprovecha un proceso análogo para implementar el malware a través de redes PPI detrás de sitios web anónimos gratuitos para compartir archivos.
“Los visitantes serán redirigidos a una página de descarga diseñada por la red PPI después de hacer clic en sus anuncios, que pretendían ser un enlace de descarga”, dijeron los investigadores. “El archivo descargado es PrivateLoader, que descarga y ejecuta muchos programas maliciosos diferentes”.
El servicio de descarga, que también se ofrece en forma de PPI, se usa luego para recuperar e iniciar CopperPhish, un kit de phishing que es responsable de recolectar información de tarjetas de crédito.
Lo logra “iniciando un proceso rundll32 e inyectando un programa simple con una ventana del navegador (escrito en Visual Basic)”, que carga una página de phishing que insta a las víctimas a escanear un código QR para verificar su identidad e ingresar una confirmación. código para “restaurar la red de su dispositivo”.
“La ventana no tiene controles que puedan usarse para minimizarla o cerrarla”, explicaron los investigadores. “La víctima podría cerrar el proceso del navegador en el Administrador de tareas o en el Explorador de procesos, pero también tendría que terminar el proceso de carga útil principal; de lo contrario, el proceso del navegador volverá a ocurrir debido al subproceso de persistencia”.
Una vez que se ingresan los detalles confidenciales en la página, el malware CopperPhish muestra el mensaje “la verificación de identidad ha pasado” junto con un código de confirmación que la víctima puede ingresar en la pantalla antes mencionada.