Las seis etapas de la gestión del riesgo operativo según ASFI: del taller a la decisión
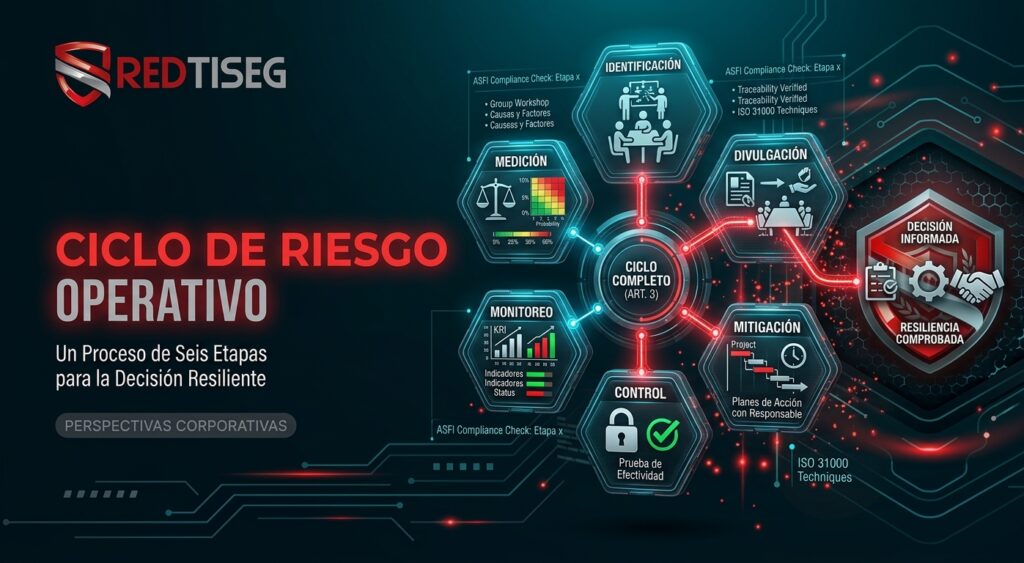
Muchas entidades realizan buenos talleres de identificación de riesgos, pero el proceso se detiene ahí: la matriz crece, nadie mide la exposición y el Directorio no sabe qué atender primero. El Artículo 3° exige que el ciclo completo funcione, no solo su primera etapa.

¿Qué establece la norma?

  • La entidad debe observar las seis etapas comprendidas en el Artículo 3°, Sección 2 de las Directrices Básicas para la Gestión Integral de Riesgos (RNSF): identificación, medición, monitoreo, control, mitigación y divulgación.
  • El reglamento define la gestión del riesgo operativo como un proceso estructurado, consistente y continuo. Por eso ninguna etapa puede omitirse ni ejecutarse de forma aislada.


Etapa

Resultado esperado

Error frecuente

Identificación

Riesgos vinculados a procesos, con causa y factor

Listas genéricas sin relación con procesos

Medición

Probabilidad e impacto con criterios aprobados

Calificaciones subjetivas sin escala definida

Monitoreo

Indicadores (KRI) y seguimiento periódico

Revisión anual, solo antes de la inspección

Control

Controles con dueño, frecuencia y prueba

Controles descritos, pero nunca probados

Mitigación

Planes de acción con plazo y responsable

Planes vencidos sin reprogramación ni escalamiento

Divulgación

Reportes a Comité, Directorio y ASFI

Informes extensos que no llevan a decisiones

¿Qué revisa el supervisor?

  • Trazabilidad: un riesgo identificado debe poder seguirse hasta su control, su plan de acción y su reporte.
  • Criterios de medición documentados y aplicados de forma consistente entre áreas y periodos.
  • Seguimiento efectivo de planes de acción vencidos.

Brechas frecuentes

  • Medición sin una base de eventos de pérdida confiable, por lo que la probabilidad se estima a criterio.
  • Riesgo inherente y residual sin evaluación de la efectividad de los controles.
  • Informes al Directorio con mucha información y sin conclusiones ni decisiones requeridas.

Evidencias que demuestran el cumplimiento

  • Metodología aprobada que describa las seis etapas y sus criterios.
  • Matriz de riesgos con evaluación inherente, controles y riesgo residual.
  • Registro de planes de acción con estado y fechas.
  • Informes al Comité de Riesgos y al Directorio, con actas que muestren decisiones.

Herramientas y recursos de colaboración

  • ISO 31000:2018 e ISO/IEC 31010:2019 (técnicas de evaluación del riesgo), para definir escalas y métodos de medición consistentes.
  • Matriz de autoevaluación de riesgos y controles (RCSA) con riesgo inherente y residual y mapa de calor para priorizar.
  • Indicadores clave de riesgo (KRI) y registro de planes de acción con alertas de vencimiento.

Autoevaluación rápida

  • ¿Puedes seguir un riesgo desde su identificación hasta el último reporte al Directorio?
  • ¿Tus controles clave se prueban periódicamente y queda evidencia de esas pruebas?

Si alguna respuesta es “no” o “no estoy seguro”, existe una brecha que conviene evaluar antes de la próxima inspección.

¿Cómo te ayuda REDTISEG?

En una evaluación de brechas del Artículo 3°:

  • Evaluamos si cada etapa produce el resultado que exige la norma.
  • Probamos la trazabilidad con una muestra de riesgos de procesos críticos.
  • Ajustamos escalas de medición, controles y formato de reportes para que apoyen decisiones.

Resultado: matriz de cumplimiento por requisito, brechas calificadas por nivel de riesgo y un plan de adecuación priorizado, con responsables, plazos y evidencia de cierre.

Solicita un diagnóstico inicial de tu gestión de riesgo operativo aquí