Si pensaste que macOS está exento de ataques y vulnerabilidades, pues deberías pensarlo dos veces. Dridex pone su mira en sistemas macOS para extraer información financiera de las víctimas.
Un poco de información
Dridex es una forma de malware que se enfoca en la información bancaria de su víctima básicamente. Pero si tenemos que ser más específicos, el malware Dridex se clasifica como un troyano, que oculta códigos maliciosos dentro de datos aparentemente inofensivos. El objetivo principal del malware Dridex es robar detalles confidenciales de las cuentas bancarias de sus víctimas, por ejemplo, sus credenciales bancarias en línea y acceso financiero.
Este malware estaba dirigido a los usuarios de Windows, al enviar campañas de phishing para engañar a las personas para que abran un archivo adjunto de correo electrónico (Word o Excel), oculto dentro de estos archivos estaba el malware Dridex, que luego infectaría a las computadoras para robar información personal.
Las instituciones financieras y los clientes dentro de los servicios financieros pueden ser el objetivo, en su mayoría de países de habla inglesa. En 2020, Dridex se volvió más relevante, impactando entre el 3% y el 4% de las organizaciones en todo el mundo.
Malware Dridex dirigido a macOS
Como uno de los malware de robo de información más comunes y peligrosos, Dridex aprovecha las máquinas infectadas para acceder a datos confidenciales, y no solo eso, también entrega y ejecuta programas maliciosos.
Se sospecha que un grupo de ciberdelincuencia llamado Evil Corp (también conocido como Indrik Spider) es el responsable de esta cadena de ataques y este malware. Además de ser el sucesor de Gameover Zeus, el malware es una nueva amenaza.
Según Trend Micro, la muestra de malware Dridex consiste en un archivo Mach-O ejecutable, que se puede ejecutar en plataformas macOS e iOS. Hay varias extensiones de archivo que usan en sus archivos, incluidas las siguientes:
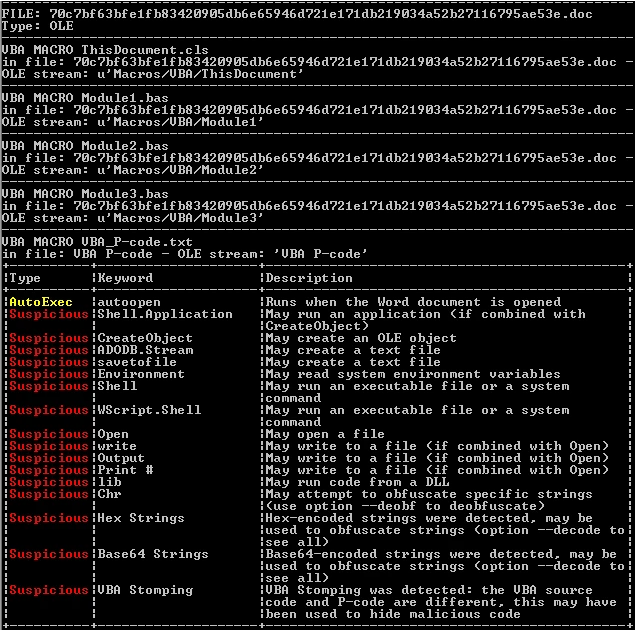
Un documento malicioso está contenido en el archivo Mach-O, y una vez que el usuario lo abre, el documento malicioso se ejecuta automáticamente. Posteriormente, los archivos de Microsoft Word en el directorio de usuario de macOS se sobrescriben y se descargan más archivos desde un servidor remoto.