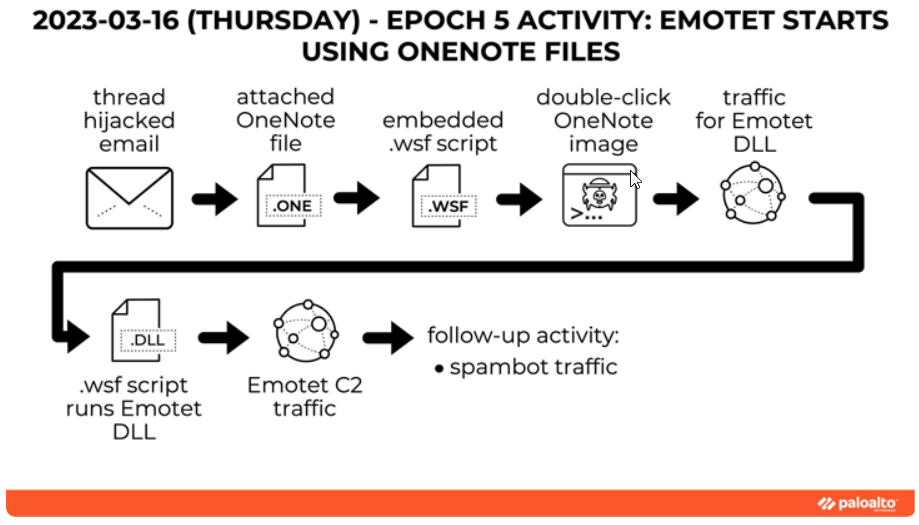
El notable malware EMOTET, en su regreso después de una breve pausa, ahora se distribuye a través de archivos adjuntos de correo electrónico de Microsoft OneNote en un intento de eludir las restricciones de seguridad basadas en macros y los sistemas de compromiso.
Después de varios meses de inactividad, la botnet Emotet reanudó la actividad de correo electrónico la mañana del 7 de marzo a las 8:00 am EST. Los correos electrónicos maliciosos parecen estar respondiendo a cadenas de correo electrónico ya existentes, con la adición de un archivo .zip adjunto. Los archivos .zip no están protegidos con contraseña. Los temas de los archivos adjuntos incluyen finanzas, facturas y banca electrónica en general.
Los archivos .zip adjuntos a estos correos electrónicos recientes de Emotet contienen un documento de Office con macros. Una vez abierto, se le solicita al usuario que “Habilite el contenido“, lo que permitirá que se ejecuten las macros maliciosas. Las macros descargarán un Emotet .dll desde un sitio externo y lo ejecutarán localmente en la máquina.
Emotet, vinculado a un actor de amenazas rastreado como Gold Crestwood, Mummy Spider o TA542, sigue siendo una amenaza potente y resistente a pesar de los intentos de las fuerzas del orden por eliminarlo.
Un derivado del gusano bancario Cridex, que posteriormente fue reemplazado por Dridex casi al mismo tiempo que GameOver Zeus se interrumpió en 2014, Emotet se ha convertido en una “plataforma monetizada para que otros actores de amenazas ejecuten campañas maliciosas en un pago por instalación (PPI). ) modelo, que permite el robo de datos confidenciales y la extorsión de rescate”.
Si bien las infecciones de Emotet han actuado como un conducto para entregar Cobalt Strike, IcedID, Qakbot, Quantum ransomware y TrickBot, su regreso a fines de 2021 fue facilitado por medio de TrickBot.
“Emotet es conocido por períodos prolongados de inactividad, que a menudo ocurren varias veces al año, donde la red de bots se mantiene estable pero no envía spam ni malware”, señala Secureworks.
El dropper del malware se distribuye comúnmente a través de correos electrónicos no deseados que contienen archivos adjuntos maliciosos. Pero con Microsoft tomando medidas para bloquear macros en archivos de Office descargados, los archivos adjuntos de OneNote se han convertido en una vía alternativa atractiva.
“El archivo de OneNote es simple pero efectivo para los usuarios de ingeniería social con una notificación falsa que indica que el documento está protegido”, reveló Malwarebytes en una nueva alerta. “Cuando se les indica que hagan doble clic en el botón Ver, las víctimas, sin darse cuenta, hacen doble clic en un archivo de script incrustado”.