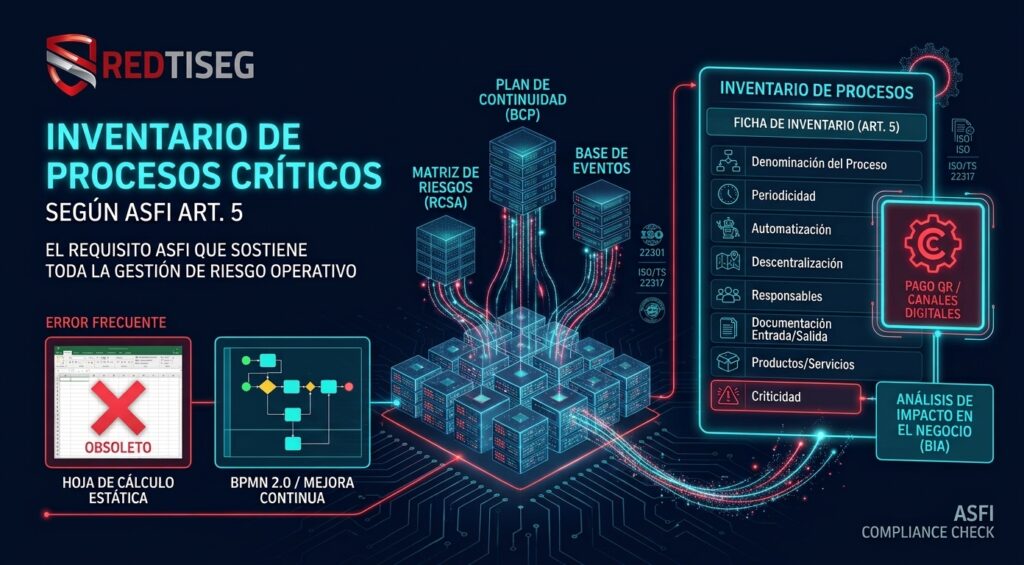
Sin un inventario de procesos confiable no hay matriz de riesgos, plan de continuidad ni base de eventos que funcione bien. Aun así, en muchas entidades el inventario es una lista de nombres en una hoja de cálculo que nadie actualiza desde hace años. El Artículo 5° fija qué información mínima debe contener y qué hacer con ella.
¿Qué establece la norma?
La entidad debe realizar un inventario de procesos, determinar cuáles son críticos e incluir como mínimo:
Inc.
Dato mínimo
Pregunta que responde
a
Denominación del proceso
¿Qué proceso es y dónde empieza y termina?
b
Periodicidad de su ejecución
¿Con qué frecuencia se ejecuta?
c
Nivel de automatización
¿Qué parte es manual y qué parte depende de sistemas?
d
Grado de descentralización
¿Se ejecuta en oficina central, en agencias o en ambas?
e
Responsables de ejecución, revisión y aprobación
¿Quién hace, quién revisa y quién aprueba?
f
Documentación de entrada y de salida
¿Qué recibe y qué produce?
g
Productos y servicios que genera
¿A qué producto o cliente afecta?
h
Clasificación como proceso crítico o no
¿Su falla afectaría la continuidad operativa?
Además, con base en el inventario, la entidad debe analizar y evaluar los procesos para detectar debilidades y adoptar medidas oportunas que reduzcan su riesgo operativo. La norma define proceso crítico como el proceso o sistema de información que, al dejar de funcionar, afecta la continuidad operativa de la entidad.
¿Qué revisa el supervisor?
Que el inventario esté completo, aprobado, versionado y actualizado.
Que la clasificación como crítico se sustente en criterios documentados, coherentes con la definición de la norma.
Que los procesos inventariados, en especial los críticos, cuenten con una evaluación de riesgos y medidas adoptadas: el inventario debe usarse, no solo existir.
Brechas frecuentes
Inventario sin algunos de los datos mínimos, en especial responsables y documentación de entrada y salida.
Procesos tercerizados (core bancario, transporte de valores, procesamiento de tarjetas) que no figuran en el inventario.
Sistemas de información críticos no incluidos, pese a que la definición de proceso crítico los abarca.
Inventario completo que no se utiliza: los procesos no tienen evaluación de riesgos ni medidas, como exige el último párrafo del artículo.
Evidencias que demuestran el cumplimiento
Inventario de procesos aprobado y con control de versiones.
Criterios de criticidad documentados y resultados de su aplicación.
Evaluación de riesgos por proceso (matriz de riesgos y controles) vinculada al inventario, con las debilidades identificadas y los planes de acción adoptados.
Registro de actualizaciones ante cambios organizacionales, de productos o de sistemas.
Herramientas y recursos de colaboración
Ficha de proceso con los ocho datos mínimos y diagramas en notación BPMN 2.0 para los procesos críticos.
Análisis de impacto en el negocio (BIA) conforme a ISO 22301 e ISO/TS 22317, para sustentar la clasificación como crítico o no.
Matriz de riesgos y controles por proceso, para documentar las debilidades identificadas y las medidas adoptadas.
Autoevaluación rápida
¿Puedes justificar con criterios escritos por qué cada proceso crítico es crítico?
¿Tus procesos críticos cuentan con una evaluación de riesgos documentada, con debilidades identificadas y medidas adoptadas?
Si alguna respuesta es “no” o “no estoy seguro”, existe una brecha que conviene evaluar antes de la próxima inspección.
¿Cómo te ayuda REDTISEG?
En una evaluación de brechas del Artículo 5°:
Verificamos si el inventario cumple con los ocho datos mínimos (incisos a al h).
Proponemos criterios de criticidad alineados con continuidad del negocio y seguridad de la información.
Apoyamos el levantamiento del inventario y la evaluación de riesgos de los procesos críticos.
Resultado: matriz de cumplimiento por requisito, brechas calificadas por nivel de riesgo y un plan de adecuación priorizado, con responsables, plazos y evidencia de cierre.