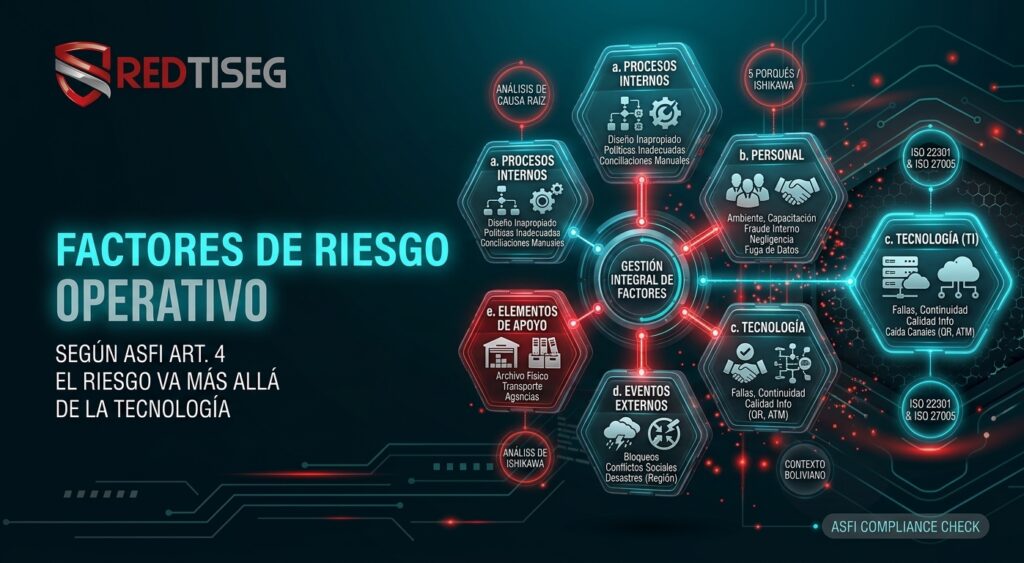
Factores de riesgo operativo según ASFI: el riesgo va más allá de la tecnología

Cuando falla el sistema de una agencia, el análisis suele terminar en el servidor. Pero muchas veces la causa real está en un procedimiento mal diseñado, un funcionario sin capacitación o la falta de un plan alternativo. El Artículo 4° obliga a gestionar todas las fuentes del riesgo.

¿Qué establece la norma?

La norma define los factores como la fuente, causa primaria u origen de un evento de riesgo operativo, y exige gestionar cinco:

Factor

Qué menciona la norma

Ejemplos en el contexto boliviano

a. Procesos internos

Diseño inapropiado de procesos; políticas y procedimientos inadecuados o inexistentes.

Desembolsos sin verificación completa de garantías; conciliaciones manuales; procedimientos desactualizados.

b. Personal

Ambiente laboral desfavorable, contratos poco claros, capacitación inadecuada; negligencia, sabotaje, fraude, robo, paralizaciones, apropiación de información sensible.

Fraude interno en créditos; alta rotación en agencias rurales; paros del personal; fuga de bases de datos de clientes.

c. Tecnología de información

Fallas de seguridad y continuidad; errores de desarrollo; integración de sistemas; calidad de la información; inversión inadecuada.

Caída del core o de canales (QR, banca por internet, ATM); migraciones de sistema con errores; datos inconsistentes en reportes.

d. Eventos externos

Fallas en servicios públicos, desastres naturales, atentados y actos delictivos.

Bloqueos y conflictos sociales; cortes de energía; inundaciones o incendios; asaltos; fraude por ingeniería social.

e. Elementos de apoyo

Elementos no tecnológicos: edificios, espacios de trabajo, almacenamiento y transporte.

Estado de las agencias; archivo físico de expedientes; transporte de valores.

¿Qué revisa el supervisor?

  • Que cada riesgo de la matriz y cada evento de pérdida esté asociado a su factor de origen.
  • Que el análisis de eventos identifique la causa raíz y no solo el síntoma.
  • Que los riesgos tecnológicos se gestionen considerando el Reglamento para la Gestión de Seguridad de la Información, como remite el propio inciso c.

Brechas frecuentes

  • Matrices concentradas en riesgos tecnológicos, con pocos riesgos de procesos y personal.
  • Eventos externos frecuentes en el país (bloqueos, conflictos, desastres naturales) sin escenarios ni planes asociados.
  • Riesgos de TI limitados a la seguridad, sin considerar calidad de la información, integración de sistemas o inversión tecnológica.
  • Elementos de apoyo como el archivo físico o el transporte de valores fuera de la evaluación.

Evidencias que demuestran el cumplimiento

  • Catálogo de los cinco factores y criterios de clasificación en la metodología.
  • Matriz de riesgos y base de eventos con el factor asignado.
  • Análisis de causa raíz de eventos relevantes.
  • Controles y planes de acción definidos a partir de los factores identificados.

Herramientas y recursos de colaboración

  • Técnicas de análisis de causa raíz, como los “5 porqués” y el diagrama de Ishikawa, para identificar el factor de origen de cada evento.
  • ISO/IEC 27005:2022 e ISO 22301:2019, para gestionar el factor tecnológico y la continuidad en línea con el Reglamento para la Gestión de Seguridad de la Información.
  • Catálogo de escenarios de eventos externos por región: bloqueos, conflictos sociales, inundaciones, incendios y cortes de energía.

Autoevaluación rápida

  • En tu último incidente relevante, ¿se identificó y documentó el factor de origen, además de la falla visible?
  • ¿Tu matriz de riesgos considera bloqueos, paralizaciones o desastres naturales en las regiones donde operas?

Si alguna respuesta es “no” o “no estoy seguro”, existe una brecha que conviene evaluar antes de la próxima inspección.

¿Cómo te ayuda REDTISEG?

En una evaluación de brechas del Artículo 4°:

  • Revisamos si la matriz y la base de eventos cubren los cinco factores de la norma.
  • Integramos la gestión del riesgo tecnológico con los requisitos de seguridad de la información, una de nuestras especialidades.
  • Incorporamos escenarios de eventos externos propios del contexto boliviano.

Resultado: matriz de cumplimiento por requisito, brechas calificadas por nivel de riesgo y un plan de adecuación priorizado, con responsables, plazos y evidencia de cierre.

Solicita un diagnóstico inicial de tu gestión de riesgo operativo